

أسلوب احتيال جديد جعلني أُعيد النظر مرتين: "كلمة مرور طلب وول مارت 88458"
عندما ظننت أن محتالي البريد الوارد قد استقروا على روتين مريح من عمليات الدفع المزيفة عبر باي بال، واشتراكات جيك سكواد، ودعوات للتبرع بمئات الدولارات، قرر أحدهم على ما يبدو أن هذا الروتين بحاجة إلى تحديث.
هذا الأمر جعلني أنظر إليه مرتين.
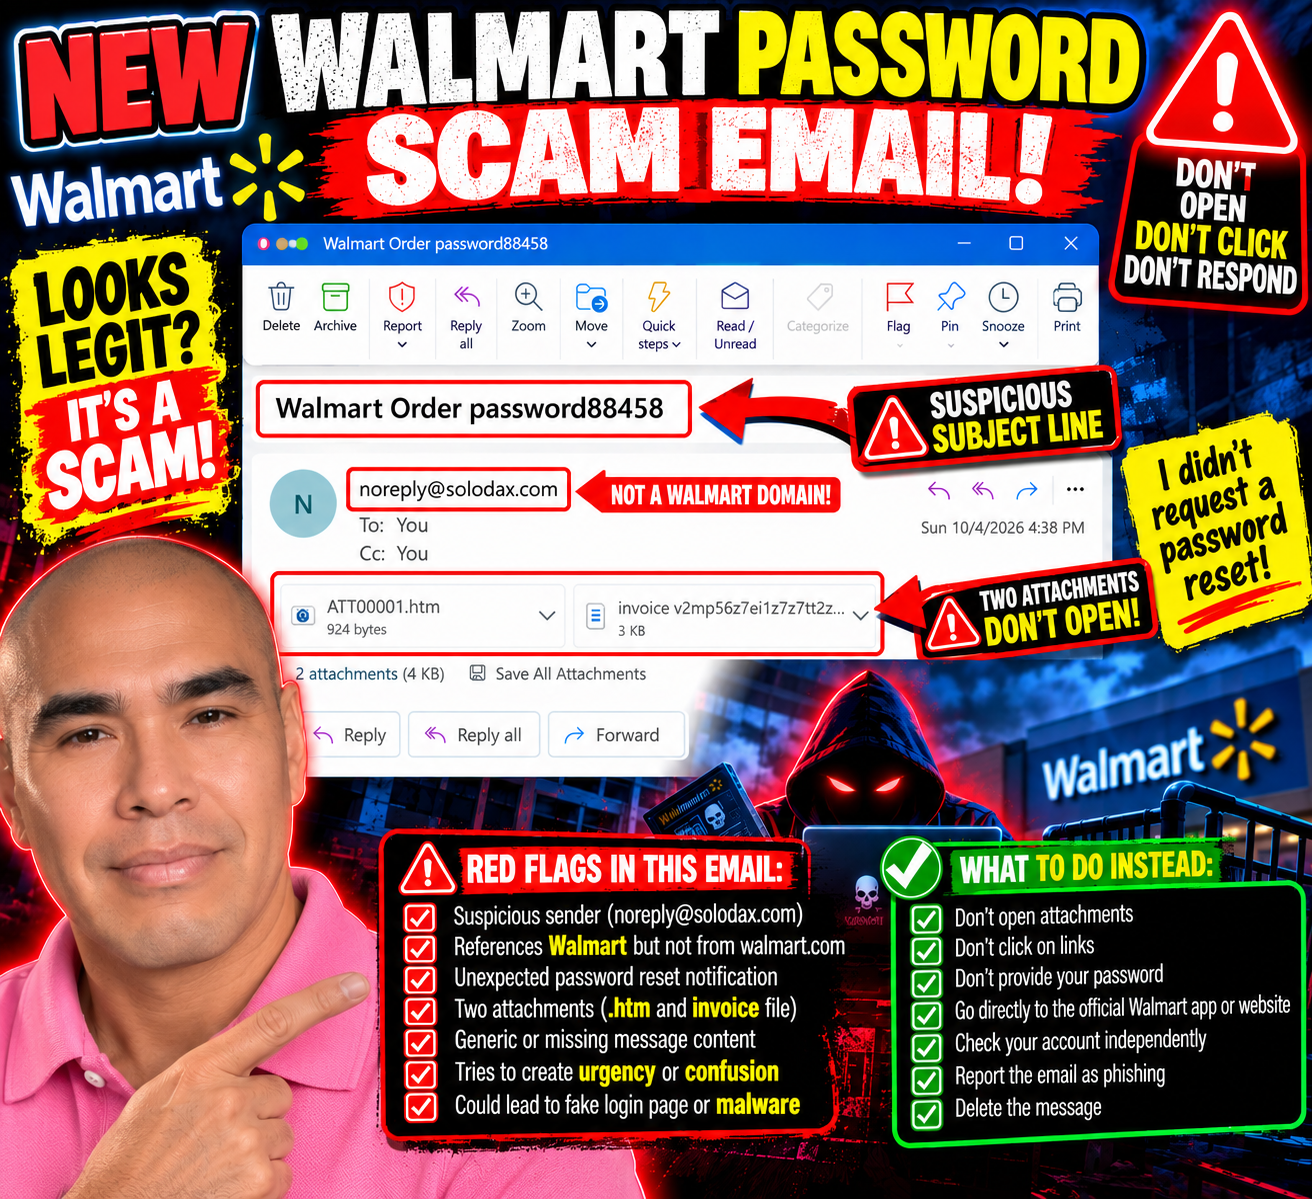
عنوان الرسالة هو:
كلمة مرور طلب وول مارت: 88458
كلمة المرور؟
انتظر.
هل طلبتُ إعادة تعيين كلمة مرور حسابي في وول مارت؟
لا.
ولحظة الشك القصيرة تلك هي بالضبط ما لفت انتباهي.
هذا الشعور مختلف
معظم رسائل البريد الإلكتروني الاحتيالية التي أتلقاها تُعلن عن نفسها عملياً.
لقد أنفقت 499.99 دولارًا!
تم تجديد اشتراكك في فريق المهووسين!
اتصل بهذا الرقم فوراً!
إنهم يريدون إثارة الذعر.
هذا أكثر هدوءًا.
لا يحتوي نص البريد الإلكتروني على رسالة حقيقية. بدلاً من ذلك، يحتوي على مرفقين: ملف HTML وما يبدو أنه فاتورة.
المرسل الظاهر هو:
ومع ذلك، يشير الموضوع إلى وول مارت.
هذا يكفي لأتوقف.
إذا كان هذا يتعلق بحسابي في وول مارت، فلماذا تأتي الرسالة من نطاق لا علاقة له بالموضوع على الإطلاق؟
ولماذا أحتاج إلى فتح المرفقات لمعرفة ما يحدث لكلمة المرور الخاصة بي؟
ًلا شكرا.
كلمة "كلمة المرور" كادت أن تنجح
هذا ما أجده مثيراً للاهتمام في هذا الأمر.
رأيت كلمة "password" وتساءلت بشكل غريزي عما إذا كنت قد طلبت إعادة تعيين كلمة المرور.
للحظة، جعلتني الرسالة أشك في ذاكرتي.
قد يكون ذلك أكثر فعالية بكثير من فاتورة أخرى سخيفة بقيمة 499.99 دولارًا.
يقوم المستخدمون بإعادة تعيين كلمات المرور باستمرار. أحيانًا ننسى أننا طلبنا كلمة مرور. أحيانًا يقوم أحد التطبيقات بتسجيل خروجنا. أحيانًا نتلقى تنبيهات أمنية صحيحة عندما يحاول شخص ما الوصول إلى حسابنا.
لذا فإن رؤية كلمات Walmart + Order + Password مجتمعة في سطر الموضوع يمكن أن تخلق قدراً كافياً من الارتباك لدفع شخص ما إلى التحقيق.
وقد يعني التحقيق فتح أحد تلك المرفقات.
هذا هو الحد الذي أتوقف عنده.
مرفقان؟ لا بأس.
ينتهي أحد المرفقات بامتداد .htm.
هذا ملف HTML - صفحة ويب مُغلّفة كملف.
قد يؤدي فتح مرفق HTML غير متوقع إلى توجيه المستخدم إلى صفحة تسجيل دخول مزيفة أو محتوى خادع آخر مصمم ليبدو شرعيًا. لن أفتحه لأعرف ما يفعله هذا المرفق تحديدًا.
يبدو أن المرفق الثاني عبارة عن فاتورة.
لن أفتح هذا أيضاً، شكراً لك.
إذا كانت وول مارت بحاجة إلى أن أتخذ إجراءً بشأن حسابي، فأنا لست بحاجة إلى مرفق من موقع solodax.com للمتابعة.
يمكنني فتح تطبيق وول مارت بشكل مستقل أو كتابة موقع وول مارت الرسمي في متصفحي والتحقق من حسابي هناك.
لا يقدم لي البريد الإلكتروني المشبوه أي خارطة طريق لكيفية التحقيق فيه.
لهذا السبب أستمر في مشاركة هذه
لا تبدو عمليات الاحتيال دائماً على النحو التالي:
"مرحباً سيدي العزيز، لقد ربحت 47 مليون دولار."
أحيانًا تكون فوضوية.
أحيانًا تكون مصقولة.
أحيانًا يستخدمون أسماء شركات مألوفة.
وأحيانًا كل ما يحتاجونه هو كلمة واحدة - مثل كلمة المرور- ليجعلوني أتوقف وأتساءل:
"انتظر... هل فعلت شيئاً؟"
نظرتُ مرتين.
ثم نظرت إلى المرسل.
ثم نظرت إلى المرفقات.
وتذكرت:
لم أطلب إعادة تعيين كلمة المرور.
تم حل اللغز.
لم يتم فتح أي مرفقات.
لم يتم النقر على أي روابط.
لم يتم إدخال أي كلمات مرور.
وللمرة الأولى، يبدو أن بيل حصل على إجازة في ذلك اليوم.
أرسل لي محاولاتك للاحتيال
ما زلت أقوم بتوثيق الأساليب المختلفة التي تصل إلى صندوق بريدي الوارد لأن رؤية أمثلة حقيقية يمكن أن تجعل التعرف على الرسالة المشبوهة التالية أسهل.
إذا تلقيت بريدًا إلكترونيًا احتياليًا غير عادي، أو محاولة تصيد احتيالي، أو فاتورة مزيفة، أو رسالة مشبوهة لإعادة تعيين كلمة المرور، أو أي محاولة إبداعية أخرى للحصول على معلوماتك، فأرسل لي لقطة شاشة وتجربتك:
أولاً، قم بإزالة أو تغطية أي معلومات شخصية أو مالية أو معلومات حساب حساسة.
لقد غيّر المحتالون أساليبهم.
لذا سأستمر في الانتباه.
إذا لم أطلب إعادة تعيين كلمة المرور، فلن أفتح المرفق لأفهم لماذا يعتقد أحدهم أنني فعلت ذلك.

رسائل البريد الإلكتروني الاحتيالية أصبحت كسولة: "شكراً لطلبك"... أي طلب؟
يبدو أن جولة التسوق الخيالية الخاصة بي مستمرة.
بعد عمليات شراء البيتكوين، والاشتراكات الغامضة، وتجديدات خدمة Geek Squad، ودعوات فعاليات فيسبوك، وحتى إصلاح ساعة لم أطلبه أبدًا، يبدو أن المحتالين قد قرروا أنهم كانوا يعملون بجد أكثر من اللازم.
لماذا عناء إنشاء فاتورة مزيفة معقدة بينما يمكنك ببساطة إرسال:
"شكراً لطلبك."
ما الترتيب؟
سؤال ممتاز.
يومان، مهمتان غامضتان
تلقيت أمس بريداً إلكترونياً من شخص يُدعى "مانثان ويليامز" بعنوان:
"ردًا على: شكرًا لطلبك 1KJBO6SYBRM6TJBQLEDV"
كان هناك مرفق.
ولا شيء آخر تقريباً.
انضمت "إليزابيث لويس" اليوم إلى الحفل مع:
"شكرًا لطلبك 0RQKQA6198JOMD57P"
رقم ترتيب عشوائي آخر.
مرفق آخر.
رسالة بريد إلكتروني أخرى بدون أي تفسير تقريباً.
يبدو أن خدمة العملاء قد تبنت أسلوب البساطة.
على الأقل أخبرني بما اشتريت
هذا ما يجعل هذه الرسائل الإلكترونية مضحكة نوعاً ما.
لا يوجد متجر تجزئة معروف.
لا يوجد وصف للمنتج.
لم يتم عرض السعر بشكل واضح.
لم يُقدّم أي تفسير مفيد لما يُفترض أنني طلبته.
فقط:
شكراً لطلبك. إليك المرفق.
حسناً، سأفتح فوراً مرفقاً غامضاً من حساب جيميل عشوائي لأكتشف ما اشتريته على ما يبدو.
ما الذي يمكن أن يحدث خطأً؟
لن أفتحه.
هذه نقطة مهمة. لست بحاجة لفتح مرفق غير مرغوب فيه للتحقق من عملية شراء لا أعرفها.
إذا طلبت شيئًا بالفعل، فيمكنني التحقق من التاجر أو حساب الدفع بشكل مستقل.
عناوين جيميل العشوائية لا تُجدي نفعاً
تزعم إحدى الرسائل الإلكترونية أنها من إليزابيث لويس، لكنها تصل من عنوان بريد إلكتروني على Gmail يبدو أنه غير ذي صلة.
أما الادعاء الآخر فيزعم أنه من مانثان ويليامز ويأتي أيضاً من عنوان بريد إلكتروني غير ذي صلة على Gmail.
هل يمكن للأشخاص الشرعيين استخدام جيميل؟
بالطبع.
لكن عندما تصل رسالة بريد إلكتروني "طلب" غير متوقعة من حساب جيميل عشوائي، ولا تقدم أي معلومات تقريبًا، وتطلب مني فتح مرفق لمعرفة المزيد، فإن فضولي لا ينتصر في هذه المعركة.
احذف النغمات بالنقر المزدوج.
التعلق هو الطعم
تستخدم هذه الرسائل أسلوباً مختلفاً قليلاً عن عمليات الاحتيال المتعلقة بدعوات PayPal وFacebook المزيفة التي كنت أقوم بتوثيقها.
حاولت تلك الرسائل تخويفي بمبلغ كبير من المال وحثّي على الاتصال برقم هاتف.
يبدو أن هذه التصاميم مصممة لإثارة الفضول:
ماذا طلبت؟
كم دفعوني؟
هل استخدم أحدهم بطاقتي الائتمانية؟
ما الذي يحتويه هذا المرفق؟
ولهذا السبب تحديداً سأترك المرفق كما هو.
الخوف قد يدفع الناس إلى النقر.
لكن الفضول قد يكون له دور أيضاً.
أسلوب حياتي الخيالي مميز للغاية
بحسب ما ورد في بريدي الإلكتروني، فإن نيل الخيالي كان مشغولاً.
بيتكوين.
فريق المهووسين.
اشتراكات غامضة.
إصلاح الساعات.
المزيد من الاشتراكات الغامضة.
والآن طلبيتان غامضتان في يومين.
الشيء الوحيد الناقص هو معرفة ما اشتريته بالفعل.
هيا يا محتالين.
إذا كنت ستخترع لي مشتريات، فعلى الأقل اجعلها مثيرة للاهتمام.
قل لي إنني اشتريت سيارة فيراري.
شقة مطلة على الشاطئ.
طائرة خاصة.
ربما تكفي لملء مدى الحياة من كوكاكولا زيرو.
أعطني شيئاً يستحق أن أطلبه بالصدفة.
بدلاً من ذلك، أحصل على:
رقم الطلب 0RQKQA6198JOMD57P.
أشعر بخيبة أمل.
هل تلقيت بريدًا إلكترونيًا احتياليًا؟ أرسله إليّ
ما زلت أجمع هذه المعلومات لأن التكتيكات تتغير باستمرار، على الرغم من أن الهدف يبقى كما هو: جعلنا نتفاعل قبل أن نتوقف ونفكر.
إذا تلقيت بريدًا إلكترونيًا مشبوهًا، أو فاتورة مزيفة، أو طلبًا غامضًا، أو رسالة نصية للتصيد الاحتيالي، أو عملية احتيال عبر وسائل التواصل الاجتماعي، أو أي محاولة إبداعية أخرى لسرقة أموالك، فأرسلها إليّ:
أخبرني بما حدث، وأرسل لقطة شاشة إن وجدت. يُرجى إزالة أو تغطية أي معلومات شخصية أو مالية حساسة قبل إرسال أي شيء.
ربما سأتناوله في منشور لاحق.
إلى ذلك الحين، إليزابيث ومانثان:
شكراً لشكركم لي على طلباتي.
أياً كانت.

لقد عادوا! يبدو أنني دفعت 450 دولارًا مقابل اشتراك غامض آخر
لقد مر بعض الوقت، ولكن يبدو أن جدولي الاجتماعي الاحتيالي قد عاد للعمل.
لمن لم يتابعوا الأخبار، فقد تلقيت بعض الرسائل الإلكترونية المثيرة للاهتمام خلال الأشهر القليلة الماضية. بحسب ما ورد في بريدي الوارد، اشتريت عملة بيتكوين، وجددت خدمة حماية "جيك سكواد" - أكثر من مرة - بل وقمت بإصلاح ساعة لم أرسلها إلى أي مكان.
اليوم، نعود إلى موضوع قديم مفضل:
عملية احتيال دعوات الفعاليات على فيسبوك.
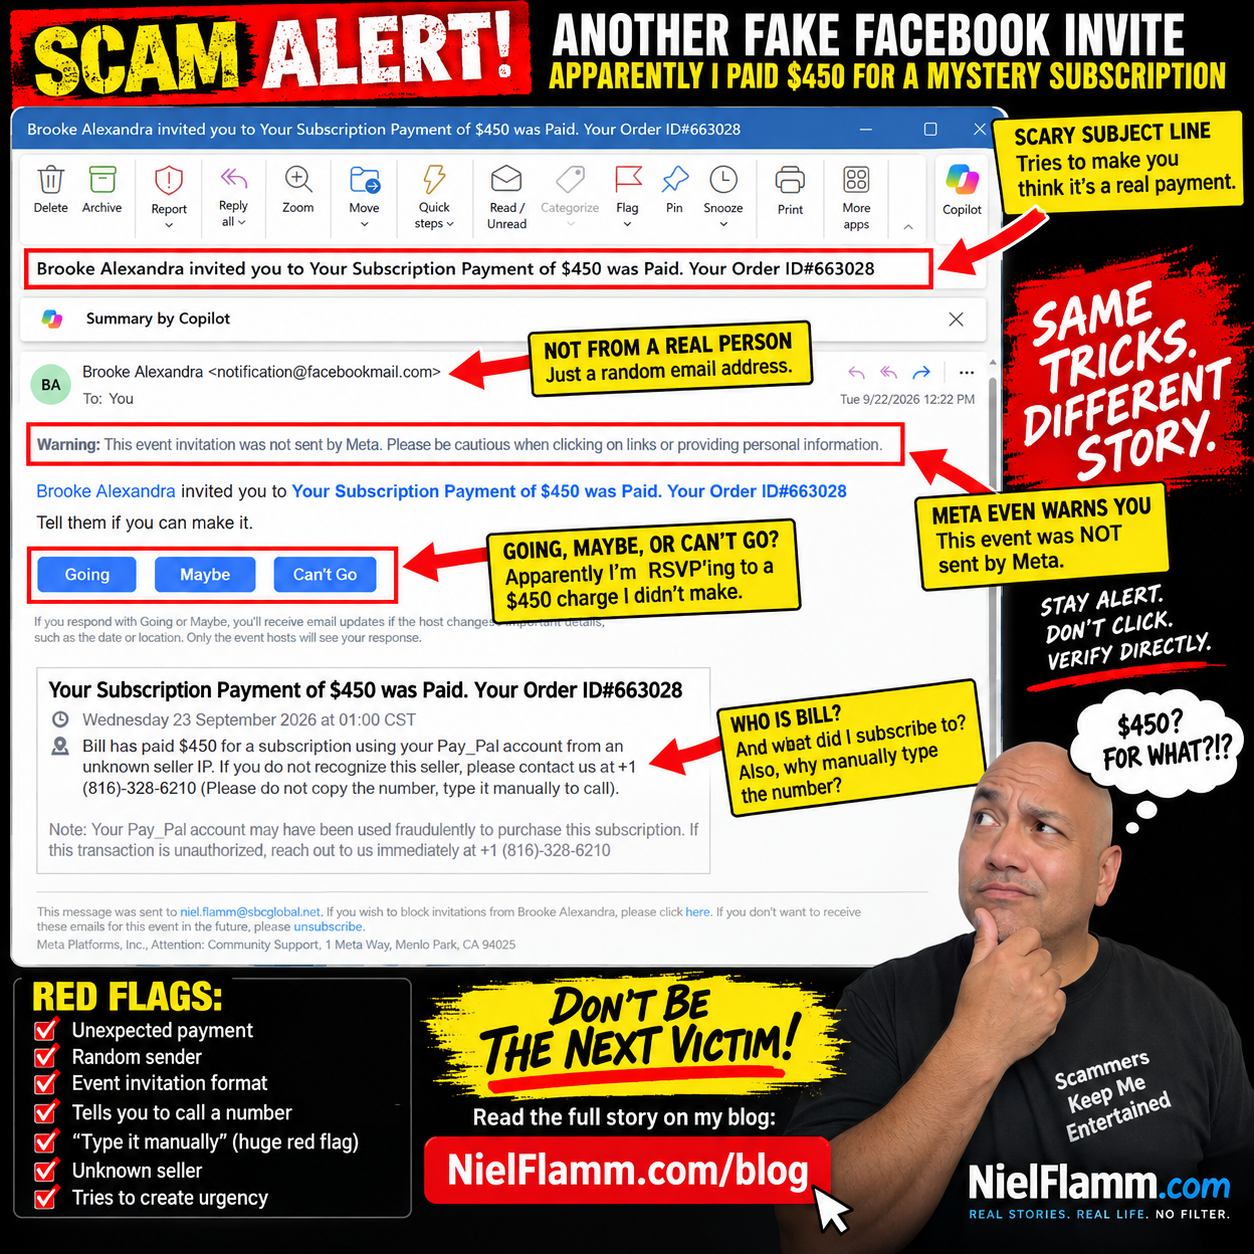
هذه المرة، دعتني "بروك ألكسندرا" إلى حدث مثير بعنوان:
تم دفع رسوم اشتراكك البالغة 450 دولارًا. رقم طلبك هو 663028
حسناً، بروك، شكراً لكِ على الدعوة.
للأسف، ليس لدي أدنى فكرة عما اشتركت فيه.
هل ستذهب، أم ربما، أم لا تستطيع الذهاب؟
أكثر ما يعجبني في هذه الخدع هو نظام الأحداث على فيسبوك.
لقد اكتشفت للتو، كما يُزعم، معاملة غير مصرح بها بقيمة 450 دولارًا أمريكيًا عبر باي بال، وتحت هذا الخبر المقلق مباشرةً، طُلب مني ما يلي:
أخبرهم إن كنت تستطيع الحضور.
خياراتي؟
ذاهب.
ربما.
لا أستطيع الذهاب.
قرارات، قرارات.
سأختار " لا أستطيع الذهاب".
ليس لأن لدي التزامات أخرى. أحاول تجنب حضور الاحتفالات المتعلقة بعمليات الشراء الاحتيالية.
تعرّف على بيل، شخصيتي البديلة التي تبدو كريمة للغاية
يصبح الوصف أفضل من ذلك.
يقول:
"لقد دفع بيل 450 دولارًا مقابل اشتراك باستخدام حساب باي بال الخاص بك من بائع مجهول الهوية."
من هو بيل؟
ليس لدي أي فكرة.
بيل، من فضلك توقف عن إنفاق أموالي الوهمية.
ثم تقدم الرسالة رقم هاتف وتطلب مني الاتصال إذا لم أتعرف على البائع.
ثم تأتي تعليماتي المفضلة:
"يرجى عدم نسخ الرقم، اكتبه يدويًا للاتصال."
أوه، بالتأكيد.
لا أشعر بالراحة في الاعتماد على تنبيه مالي يطلب مني كتابة رقم الهاتف يدويًا.
هذا عملياً هو الرمز الدولي لـ:
"لا يوجد شيء مريب يحدث هنا!"
ميتا تحذرني حرفياً
كما هو الحال مع الإصدارات السابقة، توجد رسالة مهمة بارزة في الجزء العلوي:
"تحذير: لم يتم إرسال دعوة هذا الحدث من قبل شركة ميتا. يرجى توخي الحذر عند النقر على الروابط أو تقديم معلومات شخصية."
هذا الأمر يستحق اهتماماً أكبر من العنوان المخيف الذي يتحدث عن مبلغ 450 دولاراً.
لم تتغير الصيغة كثيراً:
قم بإنشاء معاملة مثيرة للقلق.
استخدم اسم علامة تجارية معروفة مثل PayPal.
أرجو إبلاغي إذا كان حسابي قد تعرض للاختراق.
أعطني رقم هاتف.
أرجو أن تجعل الأمر عاجلاً حتى أتصل قبل أن أتوقف لأفكر.
وقم بتجميع كل شيء داخل دعوة حدث على فيسبوك بحيث يبدو الإشعار الناتج أكثر ألفة.
عملية الاحتيال تعاني من مشكلة كبيرة
إذا كان حسابي على باي بال يحتوي بالفعل على معاملة غامضة بقيمة 450 دولارًا، فأنا لست بحاجة إلى بروك ألكسندرا - أو بيل - لمساعدتي في التحقيق في الأمر.
يمكنني الذهاب مباشرة إلى باي بال من خلال تطبيقها الرسمي أو موقعها الإلكتروني والتحقق من حسابي.
وينطبق نفس المبدأ على رسائل البريد الإلكتروني المشبوهة التي تدعي أنها واردة من بنك أو شركة بطاقات ائتمان أو تاجر تجزئة أو فريق دعم فني أو أي جهة أخرى تقريبًا.
لا تدع الرسالة المشبوهة تخبرك بكيفية التحقق منها.
تحقق من ذلك بشكل مستقل.
ولا تتصل برقم مجهول لمجرد أن أحدهم وضع كلمة "PayPal" بجانبه.
تستمر موجة إنفاقي الخيالية
فلنضف عملية شراء أخرى إلى القائمة المتزايدة.
بيتكوين؟ ✔️
اشتراكات غامضة؟ ✔️
فريق المهووسين؟ ✔️
هل تحتاج إلى إصلاح ساعة؟ ✔️
اشتراك غامض آخر بقيمة 450 دولارًا؟ ✔️
في هذه المرحلة، يتمتع الشخص الموجود داخل مجلد البريد العشوائي الخاص بي بحياة مالية أكثر إثارة بكثير من حياتي.
أشعر بخيبة أمل لأنه بعد كل هذا الإنفاق الوهمي، لم يرسل لي أحد بريداً إلكترونياً ليخبرني أنني اشتريت شقة مطلة على الشاطئ في تايلاند.
أيها المحتالون، إذا كنتم تقرؤون هذا، فعلى الأقل اجعلوا عملية الشراء الوهمية التالية مثيرة للاهتمام.
هل لديك قصة احتيال؟ أرسلها إليّ
والآن أريد أن أعرف ما يصل إلى بريدك .
إذا تلقيت بريدًا إلكترونيًا احتياليًا، أو رسالة نصية مشبوهة، أو رسالة على وسائل التواصل الاجتماعي، أو فاتورة مزيفة، أو إشعار استرداد مشكوك فيه، أو أي شيء جعلك تفكر، "لا يمكن أن يكون هذا شرعيًا"، فأرسله إليّ.
أرجو إرسال لقطات الشاشة وإخباري بما حدث. قد أنشر بعضها في منشورات لاحقة، حيث سنتناول الأساليب الإبداعية - والسيئة أحيانًا بشكلٍ مضحك - التي يستخدمها المحتالون لسرقة أموال الناس.
يرجى إزالة أو تغطية كلمات المرور، وأرقام الحسابات، والعناوين، وأرقام الهواتف، أو غيرها من المعلومات الشخصية الحساسة قبل إرسال لقطات الشاشة.
ربما حان الوقت لتحويل مجموعتي من عمليات الاحتيال إلى مجموعتنا الخاصة من عمليات الاحتيال.
وحتى ذلك الحين، بروك...
لا أستطيع الذهاب.

يبدو أن المحتالين قد توقفوا عن كتابة رسائل البريد الإلكتروني
لقد كتبتُ كثيراً مؤخراً عن رسائل البريد الإلكتروني الاحتيالية، والمجندين المشبوهين، والمرفقات الغامضة، والأشخاص الذين يحاولون بشدة إقناعي بالنقر على شيء ما.
يبدو أننا وصلنا الآن إلى المرحلة الدنيا من عمليات الاحتيال.
لماذا عناء كتابة فاتورة مزيفة ومفصلة بينما يمكنك ببساطة إرسال ملف مرفق وتأمل أن أقوم بالباقي؟
خلال الأيام القليلة الماضية، تلقيت رسالتين بريد إلكتروني إضافيتين تتبعان نفس الاستراتيجية بشكل أساسي: معلومات قليلة جداً، ومرفق غامض، والفضول كطعم.
🚩 رسالة بريد إلكتروني احتيالية رقم 1: شكرًا لك على الطلب!
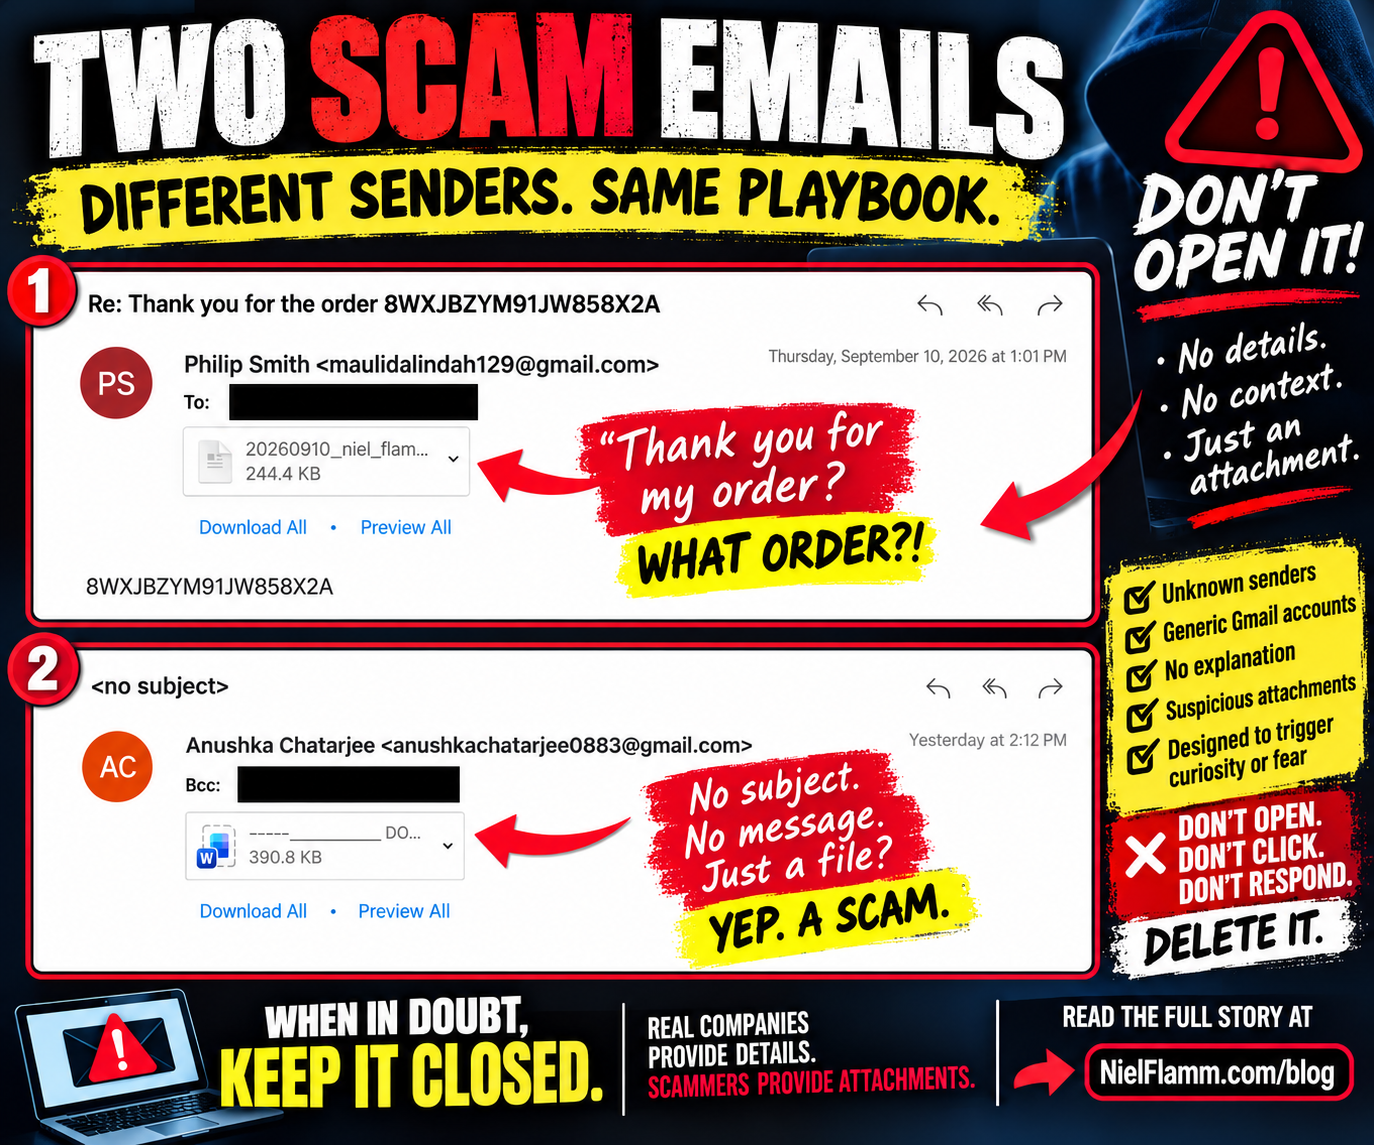
أول رسالة جاءت من شخص عرّف نفسه باسم فيليب سميث، مستخدماً عنوان بريد إلكتروني على Gmail.
الموضوع:
ردًا على: شكرًا لك على الطلب رقم 8WXJBZYM91JW858X2A
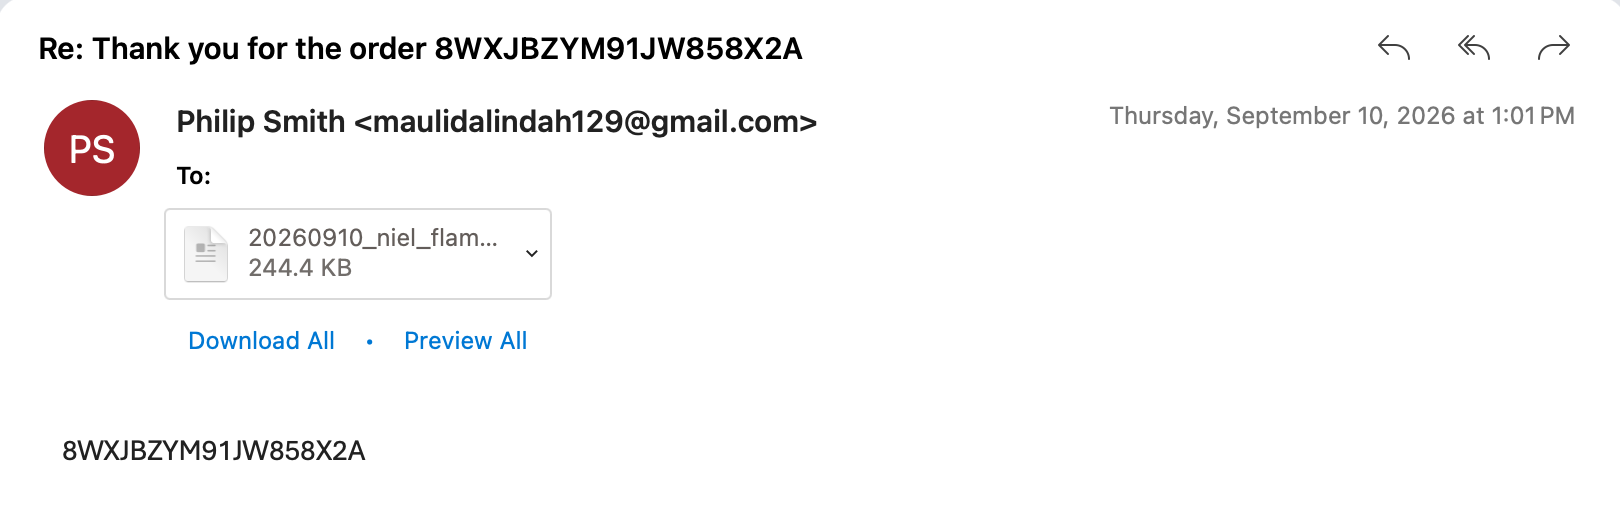
أوه!
شكراً لطلبي!
هناك مشكلة صغيرة واحدة فقط.
ما الترتيب؟
لا يوجد اسم للشركة.
لا يوجد منتج.
بدون سعر.
لا توجد معلومات عن الشحن.
لا يوجد تاجر معروف.
لا يحتوي نص البريد الإلكتروني أساساً على أي شيء باستثناء نفس السلسلة الغامضة:
8WXJBZYM91JW858X2A
ثم هناك ملحق.
ملف 244.4 كيلوبايت ، يبدأ اسمه بتاريخ واسمي.
هذه لمسة لطيفة.
إن وضع اسم شخص ما في اسم الملف يمكن أن يجعل المرفق يبدو شخصياً وشرعياً.
لكن هل من المفترض أن أصدق أنني قدمت طلبًا في مكان ما، ولم أتلق أي تفسير لما اشتريته، والآن أحتاج إلى فتح مرفق غير مُفسر لاكتشاف ما حدث؟
ًلا شكرا.
🚩 رسالة بريد إلكتروني احتيالية رقم ٢: لم يكلفوا أنفسهم عناء كتابة عنوان
ثم ظهرت تحفة فنية أخرى.
مرسل:
أنوشكا تشاتارجي
حساب جيميل آخر.
موضوع:
<no subject>
تم إرسال الرسالة باستخدام خاصية BCC، مما يشير إلى أنني قد أكون ببساطة أحد المستلمين المتعددين الذين تلقوا نفس الرسالة.
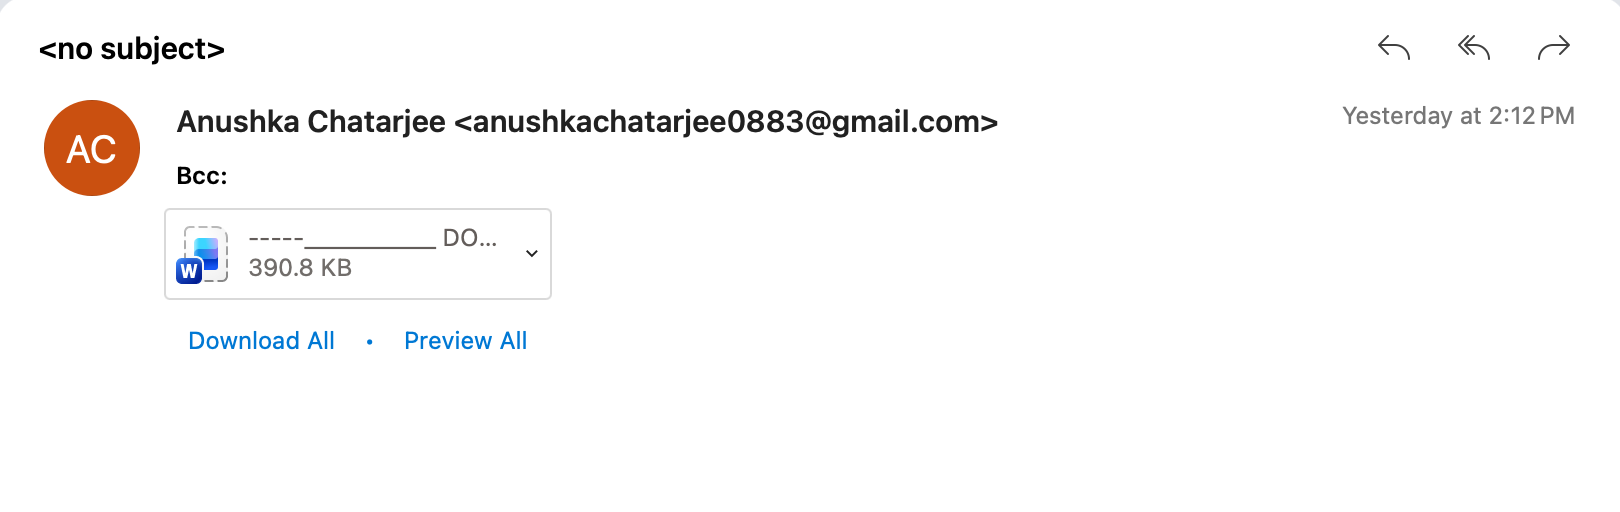
وماذا يوجد في البريد الإلكتروني؟
لا شيء مفيد.
لكن بطبيعة الحال، يوجد مرفق بملف مايكروسوفت وورد بحجم 390.8 كيلوبايت.
وهكذا انخفض الملعب الآن إلى:
أهلاً.
في الحقيقة، لم يلقيا حتى التحية.
باختصار:
هذا ملف وورد. افتحه.
هذا هو عرض المبيعات بالكامل.
المرفق هو البريد الإلكتروني
هذا ما يحتاج الناس إلى فهمه بشأن رسائل كهذه.
إن نقص المعلومات ليس بالضرورة فشلاً.
يمكن أن يكون الفضول أسلوباً للهندسة الاجتماعية.
الرسالة الإلكترونية الأولى تجعلني أتساءل:
هل طلبت شيئًا عن طريق الخطأ؟
هل تم اختراق بطاقتي الائتمانية؟
كم دفعوني؟
ما الذي اشتريته بالضبط؟
وأين ينبغي أن أبحث عن الإجابة؟
داخل المرفق.
الرسالة الإلكترونية الثانية أكثر مباشرة.
لا توجد قصة على الإطلاق. مجرد ملف وورد غامض.
لا يحتاج المحتال بالضرورة إلى أن أصدق أي شيء حتى الآن.
كل ما يحتاجونه هو أن أفتح الملف.
لماذا لا أفتحها
لا أعرف ما بداخل أي من المرفقين لأني لم أفتحهما.
هذا مهم.
لن أدعي أن هذه الملفات تحديداً تحتوي على برامج ضارة أو روابط خبيثة أو برامج لسرقة بيانات الاعتماد عندما لم أقم بتحليلها.
أنا أيضاً لست بحاجة إلى ذلك.
لقد فشلت بالفعل في اختبار الثقة الخاص بي بسبب مرفق غير متوقع من حساب جيميل مجهول دون أي تفسير منطقي لسبب استلامي له.
السؤال الأكثر أماناً ليس:
"أتساءل ما الذي يوجد بالداخل؟"
إنه:
"لماذا سأفتح هذا؟"
وفي كلتا الحالتين، لا أستطيع التوصل إلى إجابة جيدة.
خدعة الطلب الوهمي ذكية للغاية
يُضيف أسلوب الطلب الوهمي عنصراً نفسياً آخر:
يخاف.
تخيل أن شخصًا ما يتلقى البريد الإلكتروني الأول ويفكر:
لم أطلب أي شيء!
هذا هو بالضبط الوقت الذي يمكن فيه استبدال التفكير العقلاني بالإلحاح.
يريدون معرفة ما إذا كان شخص ما قد استخدم بطاقتهم الائتمانية.
يريدون معرفة المبلغ الذي تم تحصيله.
يريدون إلغاء المعاملة.
لذا يقومون بفتح المرفق.
لهذا السبب، إذا تلقيت تأكيد شراء مشبوه، فلا تستخدم المرفق الغامض للتحقق منه.
تحقق من بطاقتك الائتمانية أو حسابك المصرفي بشكل مستقل.
قم بتسجيل الدخول إلى أمازون أو وول مارت أو باي بال أو أي شركة أخرى يُفترض أنها قامت بمعالجة عملية الشراء عن طريق الذهاب مباشرة إلى الخدمة بنفسك - وليس من خلال الروابط أو المرفقات الواردة في الرسالة المشبوهة.
إذا لم تكن هناك معاملة، فلا يوجد شيء لإلغائه.
من "مكتب الصيدلية" إلى هذا
قبل أيام قليلة، تلقيت بريدًا إلكترونيًا آخر بعنوان "مكتب الصيدلية".
احتوت تلك أيضاً على ملحقات غامضة بدون أي تفسير تقريباً.
لقد تلقيت الآن تأكيداً غامضاً للطلب ورسالة بريد إلكتروني فارغة تماماً تحتوي على مستند Word.
يبدو أن هناك موضوعاً يتطور:
يريد المحتالون مني أن أثير فضولهم.
آسف.
لقد نفدت الكمية لديّ.
سياسة المرفقات الجديدة الخاصة بي بسيطة للغاية
مرسل مجهول؟
تعلق غير متوقع؟
لا يوجد تفسير؟
حساب جيميل عام؟
هل هذا استعجال مصطنع؟
عملية شراء غامضة؟
لن أفتحه.
إذا كان هناك شخص يحتاج بشكل مشروع إلى أن أراجع مستندًا، فيمكنه التعريف بنفسه، وشرح ما يرسله، وإعطائي سببًا لتوقع ذلك.
إلى ذلك الحين، يمكن أن يبقى مستند Word الغامض الذي يبلغ حجمه 390.8 كيلوبايت لغزاً إلى الأبد.
أحيانًا يكون النقر الأكثر أمانًا هو النقر الذي لا تقوم به أبدًا.
تابعونا على NielFlamm.com/blog للمزيد من عمليات الاحتيال، ورسائل البريد الإلكتروني المشبوهة، وموظفي التوظيف المشكوك فيهم، والطرق الإبداعية المتزايدة التي يحاول بها الغرباء على الإنترنت إقناعي بالنقر على أشياء معينة.

صيدلية؟ بالتأكيد. دعني أفتح هذه المرفقات الغامضة..
يوم آخر، ورسالة بريد إلكتروني أخرى، على ما يبدو، تأمل أن يتغلب الفضول على المنطق السليم.
وصلت هذه الرسالة بعنوان يبدو رسميًا للغاية:
"مكتب الصيدلية"
أوه، جيد. مكتب الصيدلية!
أي صيدلية؟
أي مكتب؟
لماذا يتصلون بي؟
على ما يبدو، هذه تفاصيل ثانوية.
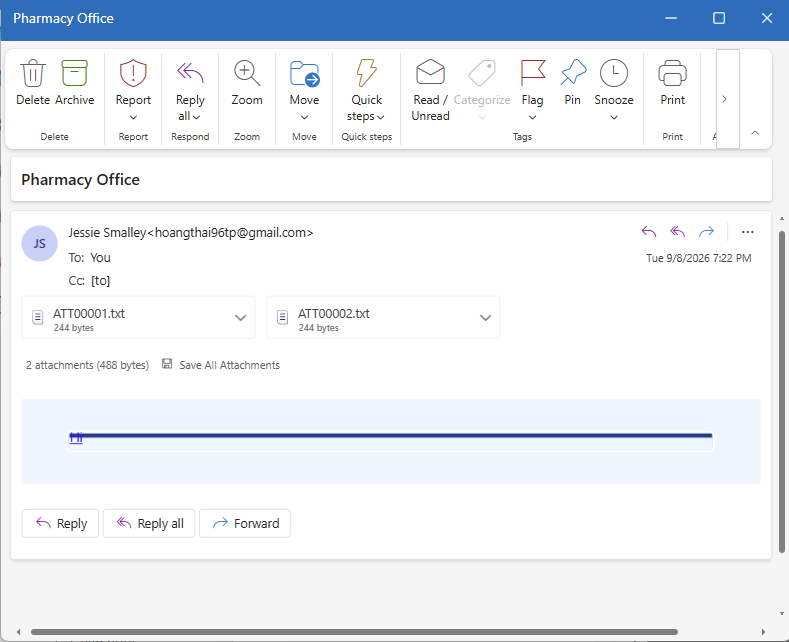
تُعرّف المرسلة نفسها باسم "جيسي سمولي"، لكن عنوان البريد الإلكتروني المعروض مع الاسم هو حساب جيميل عشوائي المظهر:
hoangthai96tp@gmail.com
لا شيء يدل على مراسلات الصيدلية الرسمية مثل ذلك.
لكن ما هو الجزء الأفضل؟
توجد رسالة.
لا:
"مرحباً نيل."
لا:
"نتواصل معك بخصوص وصفتك الطبية."
لم يقدموا أي تفسير لهويتهم، أو سبب اتصالهم بي، أو ما يفترض بي أن أفعله.
بدلاً من ذلك، أحصل على مرفقين:
ATT00001.txt
ATT00002.txt
يبلغ حجم كل منها 244 بايت فقط .
وهناك يجلسون، وهم يهمسون تقريباً:
هيا يا نيل، افتحنا.
ربما نكون مهمين.
ربما يحتوي أحدنا على معلومات حول ضمان سيارتك الممتد.
محاولة جيدة.
التعلق هو الطعم
هذه إحدى أبسط الحيل في ترسانة أدوات المحتالين.
ليس من الضروري أن يكتبوا قصة مفصلة إذا استطاعوا إثارة فضولك بما يكفي للتفاعل مع المرفق.
يخلق الموضوع الغامض قدراً كافياً من عدم اليقين.
مكتب الصيدلية؟
هل أرسلت لي الصيدلية شيئاً؟
هل توجد مشكلة في الوصفة الطبية؟
هل هذا يتعلق بالتأمين؟
هل أنا مدين بالمال؟
ولهذا السبب تحديداً لم أفتح المرفقات.
لا أعرف المرسل. لم أكن أتوقع هذه الرسالة الإلكترونية. عنوان المرسل لا يرتبط بصيدلية، والرسالة لا توضح أي سياق للمرفقات.
هذا ليس سبباً للتحقيق في الملفات.
هذا سبب يدعو إلى التحقيق في البريد الإلكتروني.
تهانينا، لقد فشلت في اختبار الثقة
إذا كانت الصيدلية التي أتعامل معها بحاجة إليّ، فمن المفترض أن لديهم عدة طرق أفضل للتواصل من:
مكتب الصيدلية
ملفان غامضان مرفقان.
حظ سعيد.
حتى لو بدا المرفق غير المتوقع غير ضار - سواء كان ملف TXT أو PDF أو مستند Word أو ملف ZIP أو أي شيء آخر - فلن أفتحه لمجرد أن شخصًا ما نجح في إيصاله إلى صندوق بريدي الوارد.
ولا يحتاج المحتالون دائمًا إلى المرفق نفسه لإصابة جهاز الكمبيوتر فورًا. فقد يكون المرفق أو المستند جزءًا من سلسلة هندسة اجتماعية أوسع تهدف إلى توجيه شخص ما إلى موقع ويب خبيث، أو طلب بيانات اعتماده، أو تقديم تعليمات للتواصل مع شخص ما، أو تحويل مسار المحادثة إلى مكان آخر.
الهدف بسيط:
نساعدك على اتخاذ الخطوة التالية.
الفضول ليس استراتيجية أمنية
قد لا تحتوي هذه الملفات تحديداً على أي شيء ضار.
لن أفتحها لأكتشف ذلك.
هذا فرق مهم.
لا أحتاج إلى إثبات أن شيئًا ما خبيث قبل أن أقرر عدم التفاعل معه. رسالة بريد إلكتروني غير مرغوب فيها، بلا محتوى ذي معنى، ومرسل مجهول، ومرفقان غامضان، لا تُعطيني أي سبب على الإطلاق للوثوق بها.
إذا كان هناك شيء يُفترض أنه قادم من الصيدلية أو البنك أو جهة العمل أو شركة التأمين أو خدمة التوصيل أو أي منظمة أخرى تستخدمها بالفعل، فلا تعتمد على معلومات الاتصال التي توفرها الرسالة المشبوهة بسهولة.
يرجى زيارة موقع المنظمة الإلكتروني أو تطبيقها، أو الاتصال بهم عبر رقم تعرف مسبقًا أنه رقم شرعي.
أيها المحتالون، بإمكانكم فعل ما هو أفضل
لقد تعاملنا مع وكلاء توظيف مزيفين.
فرص عمل وهمية.
عروض خدمات التوظيف المتخفية في صورة عمليات التوظيف.
والآن يبدو أنني وصلت إلى ملحق الصيدلية الغامض من المغامرة.
على الأقل ابذل بعض الجهد في ذلك.
أرجو إبلاغي عندما تصبح وصفتي الطبية لدواء وحيد القرن جاهزة.
أخبرني أن صيدلية والغرينز قامت عن طريق الخطأ بتعبئة 700 جالون من شراب السعال باسمي.
أعطني شيئاً.
بدلاً من ذلك، تلقيت ملفين نصيين صغيرين، وتوقعت أن يقوم الفضول بالباقي.
لم يحدث ذلك.
احذف. أبلغ. انتقل إلى شيء آخر.
والأهم من ذلك كله:
لا تفتح المرفقات الغامضة لمجرد أن أحدهم كان ذكياً بما يكفي لوضع عبارة "مكتب الصيدلية" في سطر الموضوع.
تابعونا على NielFlamm.com/blog للمزيد من عمليات الاحتيال، ومغامرات التجنيد المشبوهة، وأمثلة أخرى لأشخاص على الإنترنت يحاولون بشدة إقناعي بالنقر على أشياء لا ينبغي لي النقر عليها.