

كادت رسالة البريد الإلكتروني هذه من تي موبايل أن تخدعني — وهذا ما يجعلها جيدة
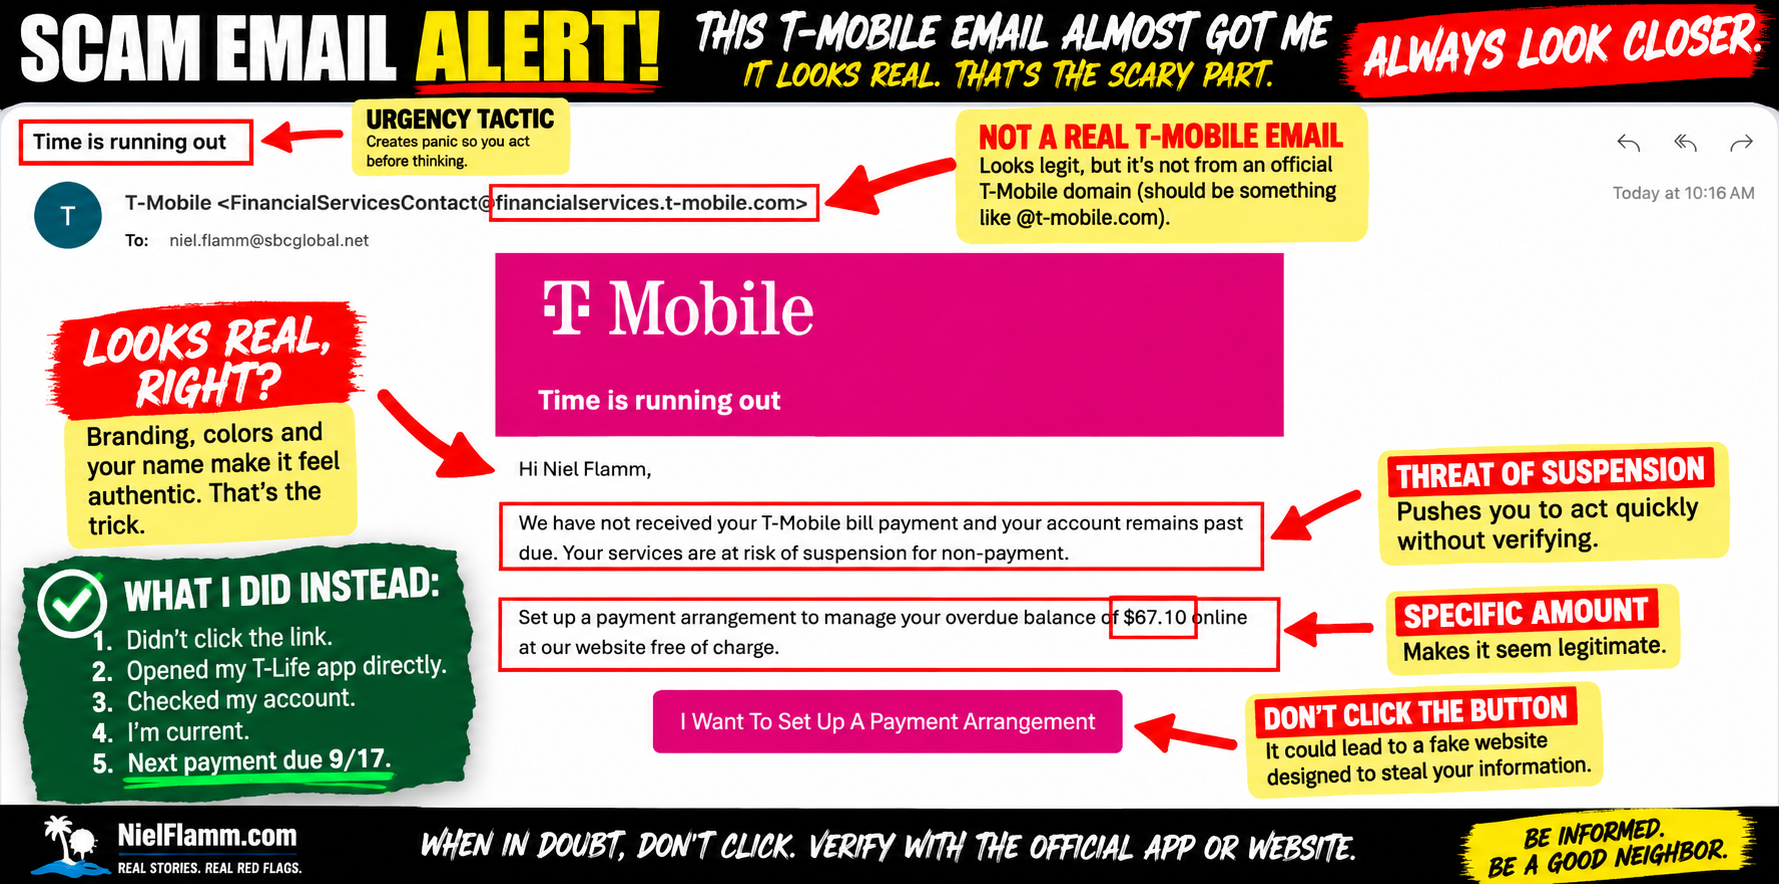
أتلقى ما يكفي من رسائل البريد الإلكتروني الاحتيالية لدرجة أن معظمها لا يصمد لأكثر من بضع ثوانٍ قبل أن يتم التخلص منه ذهنياً.
قواعد نحوية رديئة.
عنوان بريد إلكتروني عشوائي على Gmail.
مرفق غامض.
تم تحصيل مبلغ 700 دولار مقابل شيء لم أشتره أبداً.
شخص ما يخبرني أنني فزت بجائزة لم أشارك في المسابقة للفوز بها.
سهل.
كان هذا مختلفًا.
كادت هذه أن تخدعني.
ولهذا السبب تحديداً أكتب عن هذا الموضوع.
📱 بدا وكأنه تابع لشركة تي موبايل
كان عنوان الرسالة كالتالي:
"الوقت ينفد"
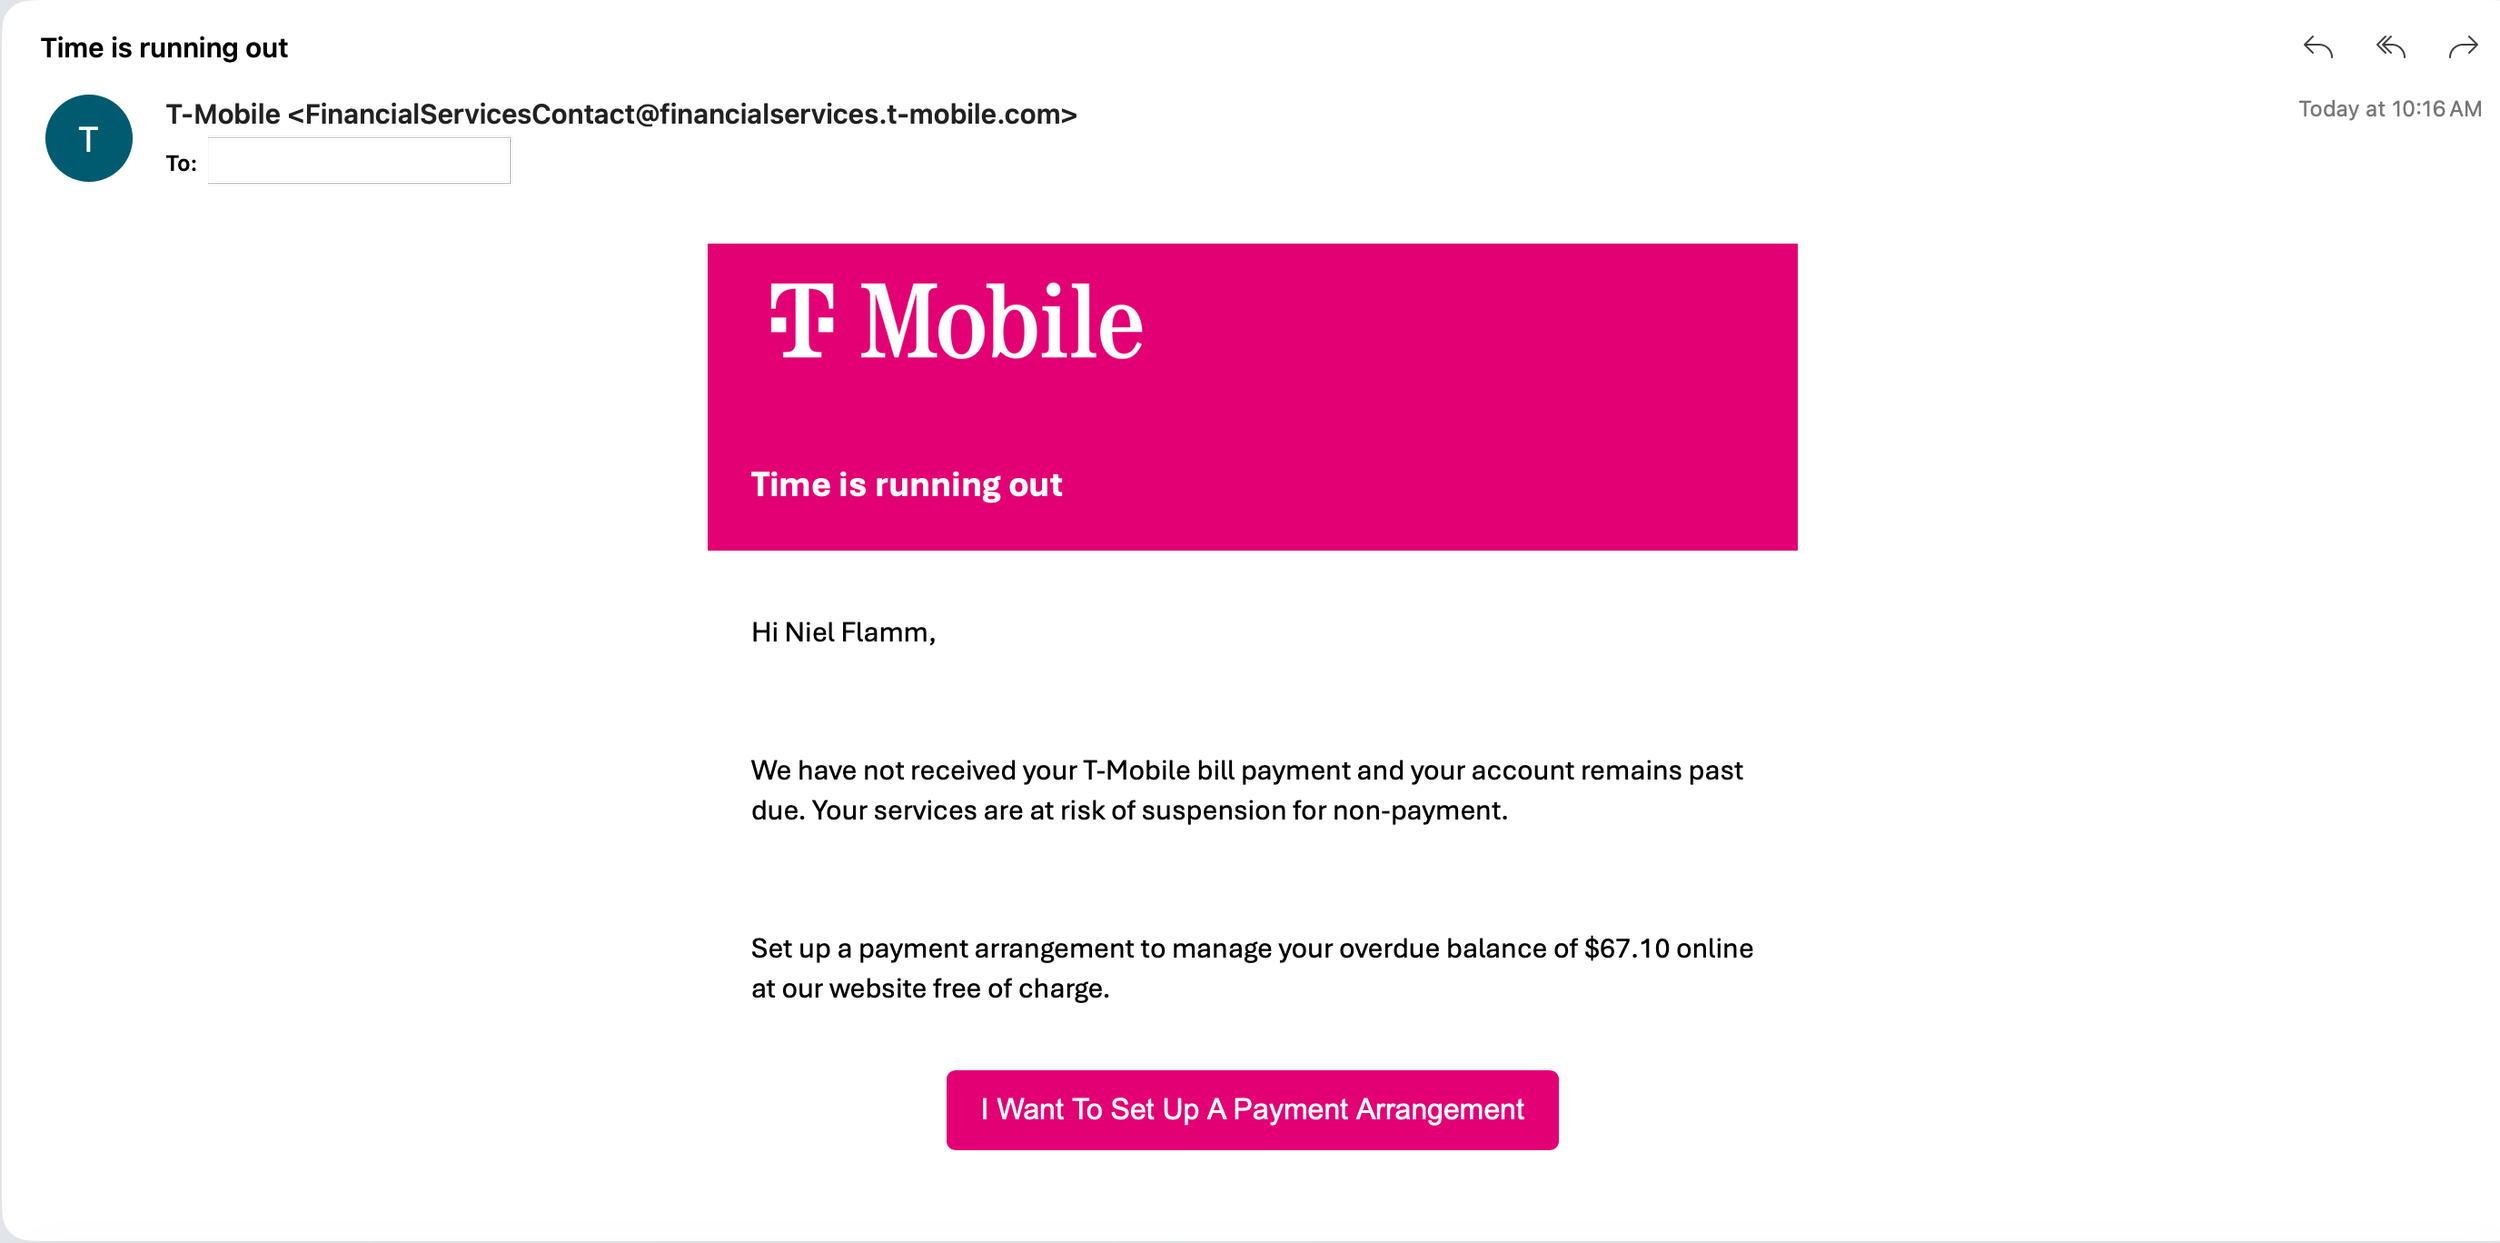
كانت الرسالة الإلكترونية تحمل شعار T-Mobile المألوف باللون الأرجواني، وخاطبتني باسمي، وأخبرتني بما يلي:
"لم نستلم دفعة فاتورة T-Mobile الخاصة بك، ولا يزال حسابك متأخراً عن السداد."
بل إنه أعطاني رصيداً محدداً مستحق الدفع:
$67.10
ثم جاء التهديد:
كانت خدمتي معرضة لخطر الإيقاف بسبب عدم الدفع.
ومن حسن الحظ، كان أسفل ذلك مباشرة زر كبير باللون الأرجواني:
"أريد ترتيب خطة دفع"
هذا مزيج فعال للغاية.
شركة معروفة.
اسمي.
مبلغ محدد بالدولار.
عاجل.
خطر فقدان الخدمة.
وحل فوري.
للحظة فكرت:
لحظة... هل فاتني سداد دفعة شركة تي-موبايل؟
🚩 ثم نظرت عن كثب
بدت الرسالة الإلكترونية شرعية إلى حد كبير.
إلى حد ما.
ثم نظرت إلى المرسل:
FinancialServicesContact@financialservices.t-mobile.com
للوهلة الأولى، يبدو ذلك مقنعاً للغاية.
يوجد اسم "T-Mobile" في العنوان.
لكن عنوان البريد الإلكتروني الذي يبدو شرعياً لم يعد كافياً بالنسبة لي.
والأهم من ذلك، أدركت أنني كنت على وشك ارتكاب الخطأ الذي صُممت هذه الرسائل الإلكترونية لتشجيعه:
كنت أستخدم البريد الإلكتروني للتأكد من شرعيته.
فتوقفت.
لم أستخدم الزر.
لم أتبع تعليماتها.
ذهبت إلى مكان كنت أثق به مسبقاً.
📲 فتحت تطبيق T-Life
كان هذا أسهل اختبار على الإطلاق.
بدلاً من النقر على زر ترتيب الدفع، قمت بفتح تطبيق T-Life الخاص بي بشكل مستقل وتحققت من حسابي الفعلي.
خمين ما؟
أنا على اطلاع دائم.
لا يظهر حسابي حالة التأخير المذكورة في البريد الإلكتروني.
موعد استحقاق دفعتي التالية هو 17 سبتمبر.
حسنًا، هذا محرج.
على ما يبدو، نسي حسابي في T-Mobile إبلاغ T-Mobile بأن حسابي في T-Mobile سليم.
😂
🚨 هذا النوع من الرسائل يثير قلقي
عمليات الاحتيال السخيفة ليست بالضرورة هي التي تقلقني أكثر.
هذه هي.
تلك القريبة بما فيه الكفاية.
تبدو العلامة التجارية مناسبة.
يبدو التنسيق احترافياً.
المبلغ معقول.
الوضع معقول.
وتبدو معلومات المرسل مقنعة بما يكفي لدرجة أنك قد لا تفحصها بعناية.
ثم يضيفون عنصر الإلحاح:
الوقت ينفد
قد يتم تعليق خدمتك.
أنت مدين بالمال.
أصلحها الآن.
وهذا زر مناسب.
هذا الإلحاح مهم لأنه يدفعك إلى التصرف قبل التحقق من صحة الادعاء بشكل مستقل.
🔍 لم يكن البريد الإلكتروني أفضل كاشف لعمليات الاحتيال
هذا هو الدرس الذي سأستفيده من هذه التجربة.
لم أكن بحاجة إلى تحديد ما إذا كانت كل صورة أصلية أم لا.
لم أكن بحاجة إلى فحص كود HTML.
لم أكن بحاجة إلى النقر على الزر لأرى إلى أين ذهب.
ولم أكن بحاجة إلى الاتصال بمن أرسل الرسالة.
ذهبت مباشرة إلى الحساب الذي كان من المفترض أن تكون الرسالة الإلكترونية عنه.
حسابي الفعلي لدى شركة تي-موبايل هو الذي كشف الحقيقة.
إنها عادة بسيطة للغاية:
إذا أرسل لك البنك بريدًا إلكترونيًا بشأن مشكلة ما، فافتح تطبيق الخدمات المصرفية بنفسك.
إذا قالت أمازون إن هناك طلبًا، فافتح أمازون بنفسك.
إذا قال باي بال إن شخصًا ما قام بتحصيل رسوم منك، فافتح حساب باي بال بنفسك.
إذا أخبرك مزود خدمة الاتصالات اللاسلكية الخاص بك أنك متأخر عن السداد، فافتح تطبيق مزود الخدمة بنفسك.
لا تستخدم الرسالة المشبوهة للوصول إلى هناك.
🧠 نعم، كادت هذه أن تنجح
أعتقد أن هذا يستحق الاعتراف به.
يتحدث الناس أحيانًا عن عمليات الاحتيال كما لو أن السذج أو عديمي الخبرة التكنولوجية فقط هم من يقعون ضحيتها.
هذا تفكير خطير.
أقضي وقتاً طويلاً بشكل مبالغ فيه في النظر إلى هذه الأشياء.
لقد كتبتُ عن رسائل البريد الإلكتروني الاحتيالية.
عمليات الاحتيال في التوظيف.
مرفقات غامضة.
رسوم اشتراك وهمية.
إعلانات سيارات مشكوك فيها.
ولا تزال هذه الرسالة الإلكترونية تجعلني أتوقف وأفكر:
"انتظر... هل تأخرت عن الموعد المحدد؟"
هذا ما تفعله الهندسة الاجتماعية الجيدة.
لا يعني ذلك بالضرورة أنك ستصدق شيئًا سخيفًا.
إنه يمنحك شيئاً مقنعاً بما يكفي لتتفاعل قبل أن تفكر.
لحسن الحظ، فكرت هذه المرة.
ثم تحققت.
🏡 كن جارًا صالحًا
إذا كان لديك أحد الوالدين أو صديق أو زميل عمل أو جار قد يتلقى شيئًا كهذا، فأرِهم هذه الحيلة البسيطة:
لا تضغط على الزر.
افتح تطبيق الشركة أو اكتب عنوان موقعها الإلكتروني المعروف بنفسك.
تحقق من الحساب بشكل مستقل.
قد يمنع التحقق لمدة 30 ثانية حدوث مشكلة أكبر بكثير.
وإذا راودتك يوماً فكرة ما:
"لن أنخدع بشيء كهذا أبداً."
وأنا كذلك.
لكن هذه المرة كانت قريبة.
قريب جداً.
لهذا السبب أشاركها.
تابعونا على NielFlamm.com/blog لمزيد من التحقيقات في عمليات الاحتيال، والرسائل الإلكترونية المشبوهة، والرسائل التي تجعلني أنظر إليها مرتين.

شكراً لطلبك! ماذا اشتريت؟ يبدو أن عليّ فتح الملحق الغامض
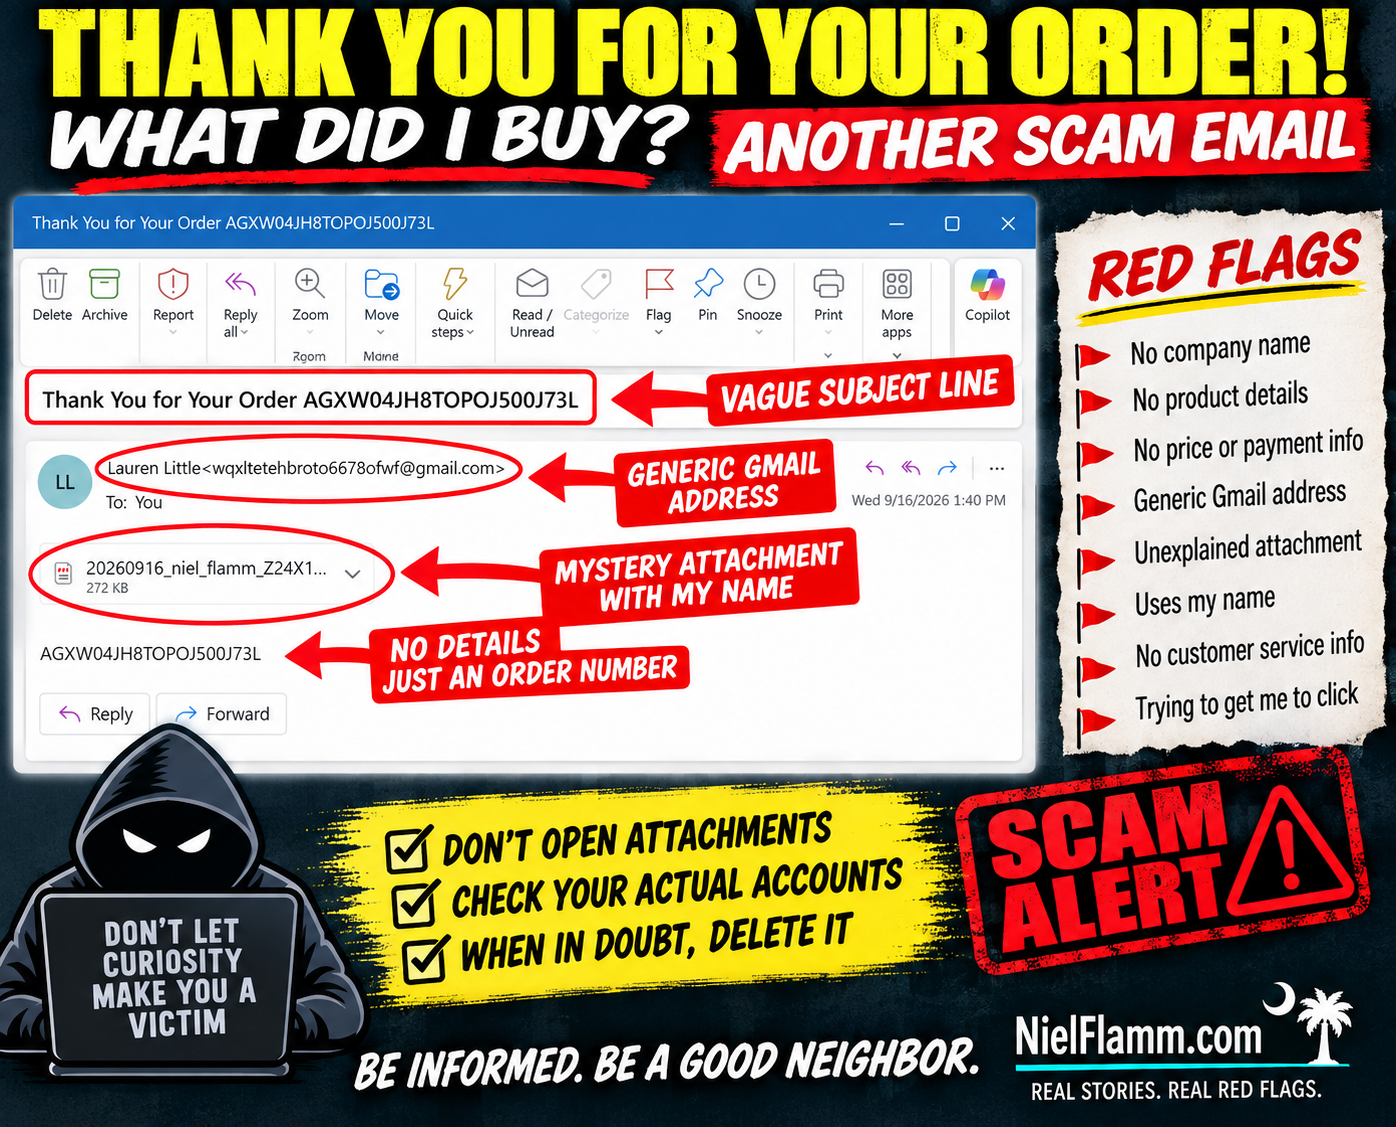
أوه، هذا بالكاد يبذل أي جهد. 😂
وصلتني رسالة بريد إلكتروني أخرى مشبوهة إلى صندوق الوارد الخاص بي بعنوان:
"شكرًا لطلبك AGXW04JH8TOPOJ500J73L"
حسنًا، شكرًا لك!
هناك مشكلة صغيرة واحدة فقط.
ماذا طلبت؟
لم يذكر البريد الإلكتروني ذلك.
لا يوجد اسم شركة.
لا يوجد منتج.
بدون سعر.
لا توجد طريقة دفع.
لا توجد معلومات عن الشحن.
لا توجد معلومات عن خدمة العملاء.
لا شئ.
المرسل هو لورين ليتل، ويستخدم عنوان بريد إلكتروني على Gmail لا يكشف عن أي تاجر معروف.
لكن لا تقلق، لقد أعطوني رقم الطلب.
والأهم من ذلك كله، مرفق غامض بحجم 272 كيلوبايت.
يا له من لطف!.
🚩 المرفق هو البريد الإلكتروني
لا يحتوي الجسم الفعلي على أي شيء تقريبًا باستثناء نفس رقم الطلب الغامض.
لذا، إذا أردت معرفة ما اشتريته على ما يبدو، فهناك إغراء واضح:
افتح المرفق.
وهذا بالضبط ما لن أفعله .
لا أعرف محتوى هذا الملف، لأني لم أفتحه. ولن أدّعي أنه برنامج خبيث، أو مستند ضار، أو أي شيء آخر لم أتحقق منه.
أنا أيضاً لست بحاجة إلى معرفة ذلك.
لقد فشلت رسالة بريد إلكتروني غير متوقعة من مرسل مجهول تخبرني بعملية شراء غير محددة وترفق بها ملفًا غير مبرر في اختبار الثقة الخاص بي.
🚩 يبدو أن المحتالين قد اكتشفوا التخصيص
وهذه لمسة لطيفة أخرى.
يتضمن اسم الملف المرفق ما يلي:
"niel_flamm"
آه.
إنهم يعرفون اسمي!
هذا يغير كل شيء.
في الحقيقة، لا.
إن وضع اسمي في المرفق لا يزيد من احتمالية فتحه، بل يزيد من احتمالية حذفه.
التخصيص ليس دليلاً على الشرعية.
يمكن الحصول على الأسماء وعناوين البريد الإلكتروني وغيرها من المعلومات الأساسية من مصادر لا حصر لها على الإنترنت.
🧠 الفضول هو الخطاف
هذا ما يجعل هذه الرسائل الإلكترونية البسيطة مثيرة للاهتمام.
لا يحتاجون إلى قصة مطولة.
يريدون مني أن أبتكر القصة:
هل اشتريت شيئاً عن طريق الخطأ؟
هل استخدم أحدهم بطاقتي الائتمانية؟
كم دفعوني؟
ما اسم هذه الشركة؟
ما الذي يحتويه هذا المرفق؟
وهنا يكمن الفخ.
بدلاً من تزويدي بالمعلومات، تخلق الرسالة الإلكترونية فجوة معلوماتية وتعطيني ملفاً يفترض أنه يسد هذه الفجوة.
ًلا شكرا.
إذا انتابني القلق بشأن عملية شراء غير مصرح بها، فسأتحقق بنفسي من حساباتي المصرفية وبطاقات الائتمان.
لست بحاجة إلى فتح مرفق غامض لأكتشف ما إذا كنت قد أنفقت أموالاً.
🏡 لا تكن سلبياً. كن جاراً صالحاً.
إذا تلقيت شيئًا كهذا وتعرفت على علامات التحذير، فقم بمشاركتها.
قد يرى شخص آخر عبارة "شكراً لطلبك" ويصاب بالذعر على الفور.
قبل أن يفتحوا المرفق، أخبرهم بما يلي:
تحقق من حساباتك المالية الفعلية أولاً.
أحيانًا يعني أن تكون جارًا جيدًا منع شخص ما من القيام بتلك النقرة الفضولية.
لأن في بعض الأحيان يكون الملحق الأكثر أمانًا هو الذي لا تفتحه أبدًا.
تابعونا على NielFlamm.com/blog لمزيد من رسائل البريد الإلكتروني المشبوهة، وعروض السيارات المشكوك فيها، وعمليات الاحتيال في التوظيف، وأي شيء غريب آخر يصل إلى صندوق بريدي الوارد.

اشتراك آخر بقيمة 399.99 دولارًا؟ يبدو أن فريق Geek Squad يُقيم فعالية على فيسبوك
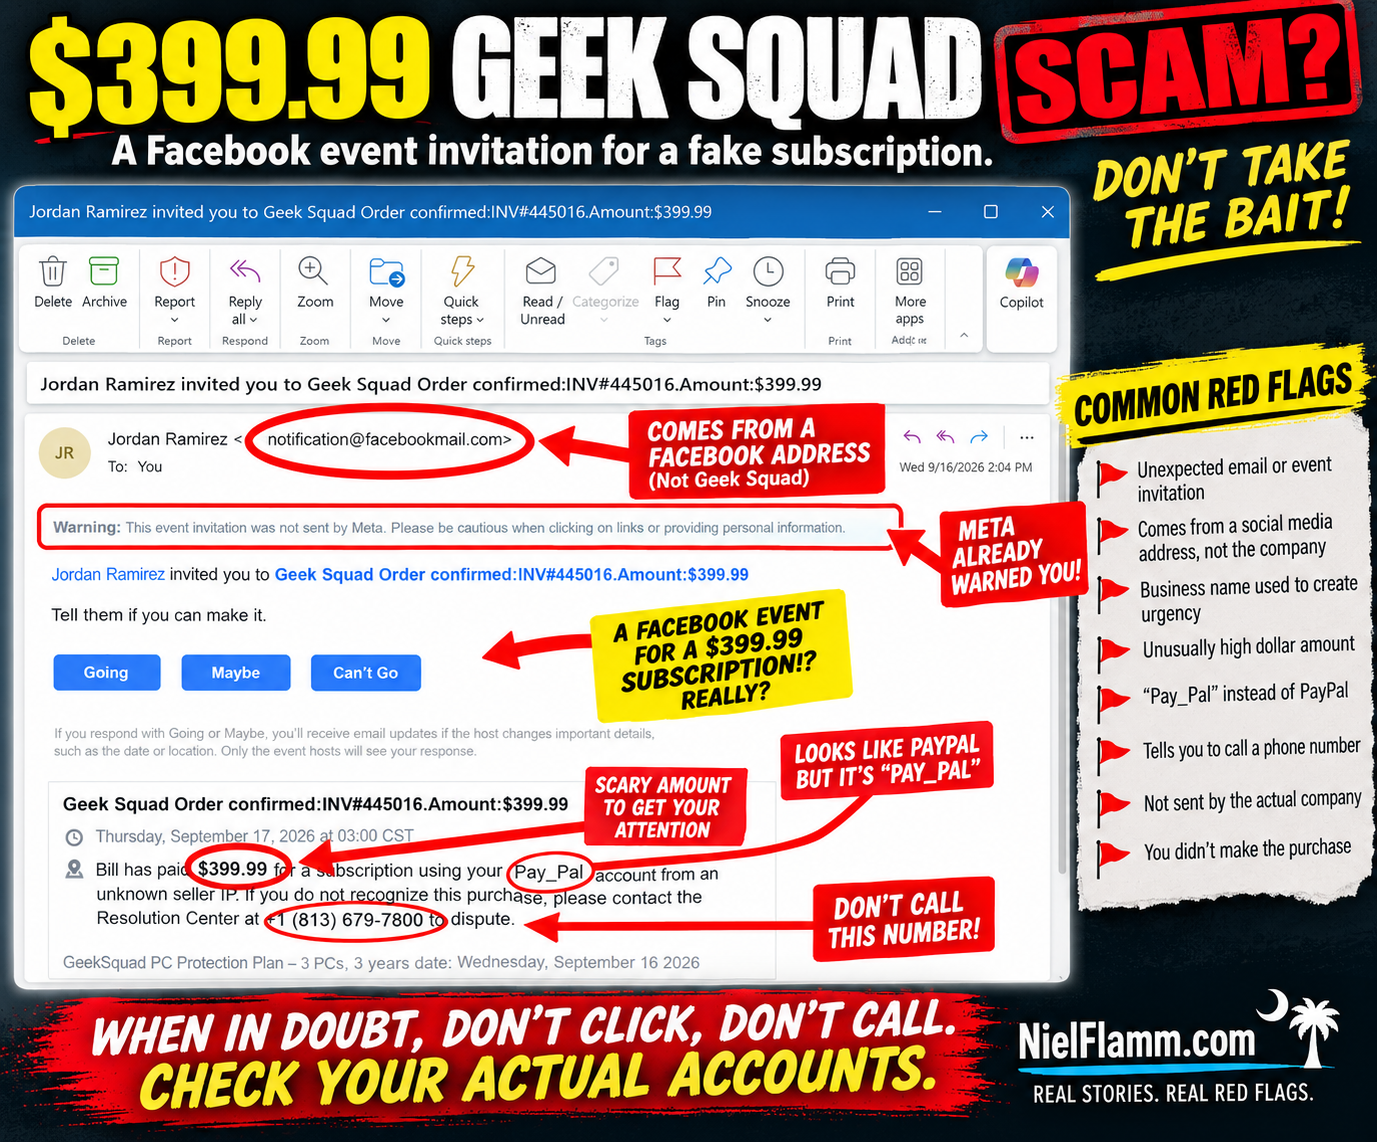
لدي اشتراك آخر باهظ الثمن لم أكن أعرف عنه شيئاً.
ومرة أخرى، كان المحتالون لطفاء بما يكفي لدعوتي إلى فعالية على فيسبوك للاحتفال بذلك.
وصلت هذه الرسالة الإلكترونية بعنوان:
"لقد دعاك جوردان راميريز إلى جيك سكواد. تم تأكيد الطلب: رقم الفاتورة 445016. المبلغ: 399.99 دولارًا أمريكيًا"
بحسب الدعوة، من المفترض أنني دفعت 399.99 دولارًا مقابل خطة حماية الكمبيوتر الشخصي من Geek Squad.
هناك مشكلة بسيطة واحدة فقط.
لم أكن.
وإذا بدا هذا مألوفاً، فذلك لأنه كذلك.
🚩 ألم نشاهد هذا الفيلم من قبل؟
تلقيت مؤخراً دعوة أخرى لحضور فعالية على فيسبوك تزعم أنه مبلغ 498.99 دولاراً أمريكياً مقابل اشتراك من خلال حسابي على باي بال.
هذا الاقتباس جاء من "أغنيس ضد بيردن"
هذه المرة لدينا جوردان راميريز، وفريق جيك سكواد، و $399.99.
شخص مختلف.
شركة مختلفة.
مبلغ مختلف بالدولار.
لكن النص مشابه بشكل ملحوظ.
وجاء في الدعوة ما يلي:
"لقد دفع بيل مبلغ 399.99 دولارًا أمريكيًا مقابل اشتراك باستخدام حساب PayPal الخاص بك من بائع مجهول الهوية."
انتظر.
هل عاد بيل؟!
يبدو أن بيل لديه إمكانية الوصول إلى حسابي الوهمي على باي بال، وهو يقوم بجولة تسوق كبيرة.
سيكون من المفيد الجلوس مع بيل ومناقشة الحدود.
🚩 فيسبوك يحذرني حرفياً
أحد أكثر الأشياء التي أعجبتني هو أن التحذير موجود في أعلى الرسالة مباشرةً:
"لم ترسل شركة ميتا دعوة هذا الحدث. يرجى توخي الحذر عند النقر على الروابط أو تقديم معلومات شخصية."
شكراً لكِ يا ميتا.
تم استلام الرسالة.
هذا تمييز مهم لأن المرسل المذكور في البريد الإلكتروني هو:
جوردان راميريز <notification@facebookmail.com>
قد يرى شخص ما عنوان البريد الإلكتروني المرتبط بفيسبوك ويفترض أن الرسالة الأساسية جديرة بالثقة.
لكن لقطة الشاشة نفسها توضح ما يحدث.
دعاني جوردان راميريز إلى فعالية.
يحتوي هذا الحدث على.
إن قيام منصة شرعية بإرسال إشعار لا يجعل المحتوى الذي أنشأه مستخدم آخر شرعياً بشكل تلقائي.
🎉 متى تبدأ حفلة فريق المهووسين؟
تمنحني الدعوة خيارات فيسبوك التقليدية:
ذاهب
ربما
لا أستطيع الذهاب
لنرى.
هل سأذهب إلى احتفال اشتراكي الوهمي في خدمة "جيك سكواد" الذي تبلغ قيمته 399.99 دولارًا؟
أميل إلى:
لا أستطيع الذهاب.
لديّ خطط في ذلك المساء.
وبالتحديد، عدم الاتصال بالرقم الموجود في هذه الرسالة.
🚩 وها هو ذا: رقم الهاتف
تقول الرسالة إنه إذا لم أتعرف على عملية الشراء، فيجب عليّ الاتصال بـ:
"مركز الحلول"
ويوفر رقم هاتف بشكل ملائم.
هذا هو الجزء الذي يستحق الاهتمام.
إن المبلغ المخيف البالغ 399.99 دولارًا يلفت انتباهك.
فريق Geek Squad علامة تجارية معروفة.
باي بال عنصرًا ماليًا.
ويوفر رقم الهاتف طريقة فورية "لحل" المشكلة.
هذا هو بالضبط الوقت الذي سأتوقف فيه.
لو كنت أعتقد حقًا أن شركة Geek Squad قد فرضت عليّ مبلغ 399.99 دولارًا، لما اتصلت بالرقم المذكور في حدث مشبوه على فيسبوك.
سأتحقق من حساباتي على باي بال وبطاقة الائتمان والحسابات المصرفية بشكل منفصل.
ثم، إذا لزم الأمر، سأبحث بشكل مستقل عن معلومات الاتصال الصحيحة لفريق Geek Squad أو المؤسسة المالية المعنية.
الرسالة المشبوهة لا تقدم المشكلة والحل معاً.
🚩 "Pay_Pal" يظهر مجدداً
هذه تفصيلة أخرى لاحظتها في كلتا الرسالتين.
ليس باي بال.
باي بال.
استخدمت دعوة الاشتراك السابقة التي تبلغ قيمتها 498.99 دولارًا نفس الصياغة تقريبًا.
وهذا أيضاً يفعل ذلك.
فلنقارن إذن.
الرسالة السابقة:
اشتراك بقيمة 498.99 دولارًا.
دعوة لحضور فعالية على فيسبوك.
مطالبة تتعلق بـ "Pay_Pal"
عنوان IP لبائع غير معروف.
رقم الهاتف الذي يجب الاتصال به.
الرسالة الحالية:
اشتراك Geek Squad بقيمة 399.99 دولارًا.
دعوة لحضور فعالية على فيسبوك.
دعوى قضائية تتعلق بـ "باي بال"
عنوان IP لبائع غير معروف.
رقم الهاتف الذي يجب الاتصال به.
هذه مصادفة غريبة.
أو ربما ننظر إلى اختلافات في نفس نموذج الهندسة الاجتماعية.
🧠 عملية الاحتيال لا تتعلق حقًا بفريق الدعم الفني
هذه نقطة مهمة.
إن اسم الشركة المعروف يجعل القصة قابلة للتصديق.
اليوم سنتحدث عن فريق المهووسين التقنيين.
وفي يوم آخر قد يكون الأمر متعلقًا بـ PayPal أو Norton أو McAfee أو Amazon أو Microsoft أو علامة تجارية مألوفة أخرى.
الجانب النفسي هو المهم.
هل ترى:
$399.99
قد يكون رد فعلك الفوري هو:
ماذا اشتريت؟!
ثم ترى:
"إذا لم تتعرف على هذه العملية الشرائية، فيرجى الاتصال بـ..."
ممتاز!
يوجد رقم هاتف!
وقبل أن تتحقق مما إذا كانت المعاملة موجودة بالفعل، فأنت تتحدث إلى أي شخص موجود على الطرف الآخر.
لهذا السبب فإن الإلحاح فعال للغاية.
لا يشترط بالضرورة أن تصمد الرسالة أمام التحليل الدقيق.
الأمر يتطلب فقط أن يدفعك إلى التصرف قبل أن تقوم بتحليل دقيق.
🚩 لا تتصل بالرقم للتأكد من صحته
يبدو هذا واضحاً عندما تقوله بصوت عالٍ، لكن الأمر يستحق التكرار.
إذا وصلتك رسالة مشبوهة تخبرك بحدوث شيء فظيع ثم تقدم لك رقم هاتف لإصلاحه:
لا تستخدم الرسالة المشبوهة للتحقق من الرسالة المشبوهة.
تجاوزها.
افتح تطبيق PayPal الخاص بك.
تحقق من حسابك المصرفي.
تحقق من بطاقتك الائتمانية.
قم بزيارة الموقع الإلكتروني الرسمي للشركة بشكل مستقل.
إذا لم تكن هناك معاملة بقيمة 399.99 دولارًا في أي مكان، فهذه معلومات مهمة.
وإذا كانت معاملة غير مصرح بها، فاتصل بالمؤسسة المالية باستخدام معلومات تم التحقق منها بشكل مستقل - وليس الرقم الوارد في الرسالة المشكوك فيها.
🏡 لا تكن سلبياً. كن جاراً صالحاً.
لهذا السبب أستمر في مشاركة هذه الأشياء.
أتعرف على هذا النمط لأني كنت أقوم بتوثيقه.
قد لا يفعل ذلك شخص آخر.
قد يرى أحدهم فريق "جيك سكواد"، ويتعرف على الاسم، فيصاب بالذعر.
قد يظن أحدهم أن زوجه أو طفله قد اشترى شيئاً ما.
قد يشعر البعض بالقلق من أن حسابهم على باي بال قد تم اختراقه.
وقد يتصل أحدهم على الفور.
إذا رأيت أحد هذه الرسائل، فلا تحذفها وتنتقل إلى غيرها.
حذر شخصًا ما.
أرها لوالديك.
أرِ جيرانك.
أرِ الشخص الذي يتصل بك دائمًا عندما يظهر شيء غريب على جهاز الكمبيوتر الخاص به.
قم بالإبلاغ عن المحتوى المشبوه من خلال المنصة المناسبة.
أحيانًا يكون حسن الجوار ببساطة هو قول:
"لا تتصل بهذا الرقم. دعنا نتحقق من حسابك الفعلي أولاً."
جوردان، سأضطر إلى الرفض
لذا أشكرك يا جوردان راميريز على دعوتي للاحتفال باشتراكي الوهمي في خدمة "جيك سكواد" بقيمة 399.99 دولارًا.
للأسف:
ذاهب؟ لا.
ربما؟ لا يزال الجواب بالنفي.
لا تستطيع الذهاب؟ هذا هو الخيار.
ويبدو أنني بحاجة إلى إجراء محادثة جادة مع بيل، لأنه يستمر في شراء الاشتراكات باستخدام حسابي الوهمي على باي بال .
تابعونا على NielFlamm.com/blog للمزيد من رسائل البريد الإلكتروني الاحتيالية، والمجندين المشبوهين، وعروض السيارات المشكوك فيها، وأي دعوة غريبة أخرى تصل إلى بريدي الوارد.

كاد شعار دلتا أن يوقعني في الفخ - حتى طرحت سؤالاً بسيطاً واحداً
تلقيت اليوم بريداً إلكترونياً بعنوان:
دعوة للمشاركة في استطلاع دلتا: أسئلة موجزة، ومكافأة محتملة
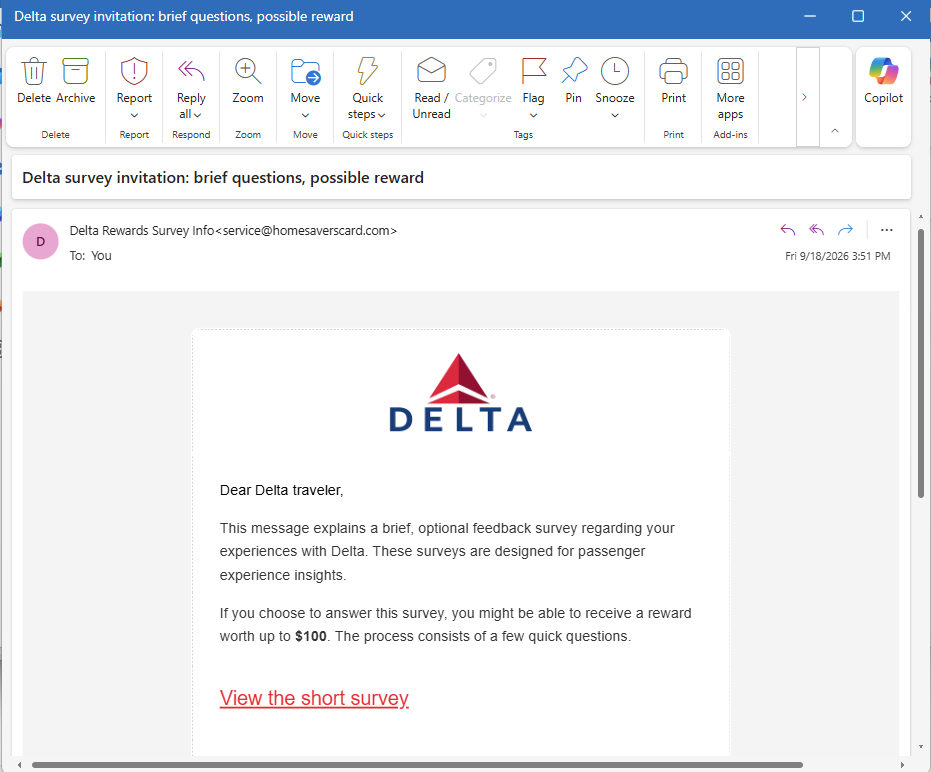
للوهلة الأولى، لم أفكر في الأمر كثيراً.
ظهر شعار دلتا بشكل أنيق في البريد الإلكتروني. وخاطبتني الرسالة بصفتي "مسافرًا على خطوط دلتا" وذكرت أن دلتا ترغب في معرفة رأيي حول تجربتي كراكب.
وسألوني إن كنت سأجيب على بعض الأسئلة السريعة.
أتمكن من الحصول على مكافأة تصل قيمتها إلى 100 دولار".
حسنًا. استطلاع رأي العملاء. لقد تلقيت الكثير منها.
ثم لحق عقلي أخيراً بعيني.
✈️ لحظة... متى كانت آخر مرة سافرت فيها على متن خطوط دلتا الجوية؟
بدأت أفكر في الأمر.
لم أسافر على متن خطوط دلتا الجوية مؤخراً.
في الحقيقة، لم أسافر على متن خطوط دلتا منذ فترة طويلة.
أنا أتحدث عن خمس سنوات على الأقل.
فلماذا ترغب شركة دلتا فجأة في الحصول على تعليقات حول تجربتي كراكب؟
هل كان من المفترض أن أراجع مساحة الأرجل من عام 2021؟
أخبرهم كيف كانت المعجنات قبل خمس سنوات؟
عندها تحولت رسالة بريد إلكتروني بدت في البداية روتينية إلى شيء أكثر إثارة للاهتمام.
🚩 الشعار ليس هو المُرسِل
وهذا هو الجزء الذي أعتقد أنه مهم بشكل خاص.
قمتُ في البداية بمعاينة البريد الإلكتروني على جهازي. وقد أظهر اسم المرسل على النحو التالي:
معلومات استطلاع برنامج مكافآت دلتا
للوهلة الأولى، يبدو ذلك معقولاً.
وعلى الشاشة الصغيرة، لم يكن عنوان البريد الإلكتروني الفعلي مرئياً على الفور.
لذلك نقرت على اسم المرسل للاطلاع على المزيد من المعلومات.
و...
بام.
ها هو ذا:
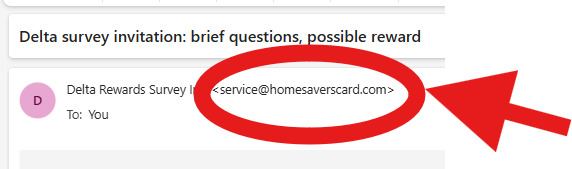
أهلاً وسهلاً.
لم يكن هذا ما توقعت رؤيته تحت عنوان "معلومات استطلاع مكافآت دلتا".
قد يحتوي البريد الإلكتروني على شعار شركة دلتا.
قد يظهر عليها عبارة "مسافر دلتا"
قد يتحدث عن "تجاربي مع دلتا"
لكن اسم المرسل الظاهر وعنوان المرسل الفعلي هما معلومتان مختلفتان تماماً.
هذا لا يثبت بحد ذاته من أنشأ الرسالة أو ما سيحدث بعد النقر على رابط الاستبيان. لم أنقر على الاستبيان، ولن أدّعي معرفة ما سيؤول إليه الأمر في النهاية.
لكن ذلك كان أكثر من كافٍ بالنسبة لي للتوقف.
🚩 ثم بدأ باقي البريد الإلكتروني يبدو مختلفًا
بعد أن استجوبت المرسل، برزت تفاصيل أخرى بشكل أكبر.
جاء في البريد الإلكتروني ما يلي:
"إذا اخترت الإجابة على هذا الاستطلاع، فقد تتمكن من الحصول على مكافأة تصل قيمتها إلى 100 دولار."
ربما يكون ذلك ممكناً؟
حتى $100?
هذا عمل شاق.
ثم هناك اللون الأحمر الكبير:
"اطلع على الاستطلاع القصير."
هذا هو الإجراء الذي يطلب مني البريد الإلكتروني اتخاذه.
يُرسّخ الشعار الألفة.
يُعطيني الاستطلاع سببًا للنقر.
إن المكافأة المحتملة البالغة 100 دولار تشكل حافزاً لي.
واسم المرسل يجعل الأمر يبدو وكأنني أتعامل مع شيء متعلق بشركة دلتا.
لكن لا شيء من ذلك يجيب على سؤالي الأصلي:
لماذا تسأل شركة دلتا شخصًا لم يسافر معها منذ خمس سنوات على الأقل عن تجربته كراكب؟
🧠 قد يكون السياق أفضل أداة لكشف عمليات الاحتيال لديك
ولهذا السبب، فإن التعرف على رسائل البريد الإلكتروني المشبوهة لا يتعلق دائمًا بالعثور على كلمة بها خطأ إملائي أو شعار مصمم بشكل سيئ.
أحيانًا تكون أكبر علامة تحذيرية هي:
القصة غير منطقية.
يرسل لك البنك شيئاً بخصوص حساب لا تملكه.
تتصل بك شركة توصيل بشأن طرد لم تطلبه.
يعرض عليك أحد مسؤولي التوظيف وظيفة لم تناقشها معه مطلقاً.
تقوم خدمة الاشتراك بإرسال إشعار تجديد لك مقابل شيء لم تشترك فيه أبدًا.
أو تسألك شركة طيران عن تجربة سفر لم تختبرها منذ سنوات.
قبل النقر على أي شيء، اسأل:
هل هذه الرسالة الإلكترونية منطقية في سياق حياتي الواقعية؟
في هذه الحالة، لم يحدث ذلك معي.
🔍 انقر على الاسم - وليس على الرابط
هناك درس عملي آخر هنا.
في الهواتف والأجهزة الأخرى، غالباً ما تركز تطبيقات البريد الإلكتروني على اسم العرض بدلاً من إظهار عنوان المرسل الكامل بشكل بارز.
هذا مناسب.
كما يمكن أن يجعل ذلك الرسالة المشكوك فيها تبدو أكثر شرعية مما هي عليه في الواقع.
إذا بدا شيء ما غريباً، فلا تنقر على الزر الموجود في البريد الإلكتروني.
بدلاً من ذلك، افحص معلومات المرسل.
في حالتي، أدى النقر على "معلومات استطلاع دلتا ريواردز" إلى كشف العنوان الأساسي:
استغرق ذلك بضع ثوانٍ.
وقد غيّرت تلك الثواني القليلة تماماً نظرتي إلى البريد الإلكتروني.
🏡 لا تكن سلبياً - كن جاراً صالحاً
لقد كنت أقول هذا بخصوص قوائم المركبات المشبوهة التي كنت أوثقها، وينطبق هذا أيضاً على البريد الإلكتروني.
إذا لاحظت شيئًا مريبًا، فلا تفترض أن الآخرين سيلاحظونه أيضًا.
قد يرى شخص آخر شعار دلتا وينقر عليه.
قد يرى شخص آخر عبارة "مكافأة تصل قيمتها إلى 100 دولار" ويتحمس.
قد لا يفكر شخص آخر في توسيع معلومات المرسل.
لذا أرهم ذلك.
أخبر أصدقاءك وعائلتك بكيفية الكشف عن عنوان المرسل الحقيقي على أجهزتهم.
ذكّرهم بأن الشعار عبارة عن صورة - وليس وسيلة للتحقق من الهوية.
وإذا كنت تشك في صحة استطلاع رأي يُزعم أنه مرسل من شركة طيران أو بنك أو متجر تجزئة أو أي شركة أخرى، فلا تستخدم البريد الإلكتروني للتحقق من صحة الرسالة. توجّه مباشرةً إلى الموقع الإلكتروني الرسمي للشركة أو تطبيقها.
أحيانًا يعني أن تكون جارًا جيدًا أن تقول:
"قبل أن تنقر على استطلاع الرأي الذي يكلف 100 دولار، دعنا نرى من أرسله بالفعل."
لأنه في حالتي، كانت نقرة واحدة هي كل ما تطلبه الأمر.
معلومات استطلاع برنامج مكافآت دلتا
أصبح:
وفجأة لم أعد مهتماً بتلك المكافأة البالغة 100 دولار.
تابعونا على NielFlamm.com/blog لمزيد من رسائل البريد الإلكتروني المشبوهة، وعروض السيارات المشكوك فيها، وعمليات الاحتيال في التوظيف، وأي شيء آخر يقرر الظهور في صندوق بريدي.

يبدو أن اشتراكي في باي بال بقيمة 498.99 دولارًا أصبح الآن حدثًا على فيسبوك
المحتالون يبتكرون أساليب جديدة.
تلقيت اليوم بريداً إلكترونياً بعنوان مثير للقلق بشكل رائع:
"أغنيس ف. بيردن دعتكم إلى إشعار: تم دفع مبلغ اشتراككم وقدره 498.99 دولارًا."
انتظر.
هل اشتريت اشتراكاً؟
مقابل 498.99 دولارًا؟
وهل تقيم أغنيس فعالية لتخبرني بذلك؟
أقدر دعوتك يا أغنيس، لكنني أعتقد أنني مشغولة في ذلك اليوم.
🚩 أول علامة حمراء هي في الواقع تحذير كبير
يصبح الأمر مثيراً للاهتمام هنا لأن البريد الإلكتروني يبدو أنه تم إنشاؤه من خلال نظام أحداث فيسبوك بدلاً من مجرد التظاهر بأنه إشعار عادي من باي بال.
ويضع فيسبوك عملياً علامة تحذيرية على ذلك نيابةً عنا:
"لم يتم إرسال دعوة هذا الحدث من قبل شركة ميتا. يرجى توخي الحذر عند النقر على الروابط أو تقديم المعلومات الشخصية."
هذا ليس بالأمر الخفي على الإطلاق.
عنوان المرسل الظاهر هو notification@facebookmail.com، مما قد يجعل شخصًا ما يعتقد، حسنًا، لقد جاء من خلال فيسبوك، لذلك يجب أن يكون شرعيًا.
لكن هذه هي الحيلة.
تشير لقطة الشاشة إلى أن أغنيس ف. بيردن هي من أنشأت الحدث. ويبدو أن الحدث نفسه يحمل رسالة احتيال.
هذا تمييز مهم: يمكن استخدام منصة شرعية لتقديم محتوى أنشأه شخص آخر.
🎉 أنت مدعو! لقد ضاع مالك!
عنوان الحدث هو:
"ملاحظة: تم دفع مبلغ اشتراكك وقدره 498.99 دولارًا."
ثم نتلقى دعوة فيسبوك المعتادة:
ذاهب | ربما | لا أستطيع الذهاب
أجد صعوبة في اختيار طريقة الرد المناسبة.
الذهاب: نعم، أرغب بالتأكيد في حضور اختفاء مبلغ 498.99 دولارًا.
ربما: يعتمد الأمر. هل سيكون هناك طعام؟
لا يمكنني المغادرة: عذراً، لدي معاملة احتيالية أخرى في الساعة 1:00.
لكن بعد ذلك نصل إلى وصف الحدث الفعلي:
"لقد دفع بيل مبلغ 498.99 دولارًا أمريكيًا مقابل اشتراك باستخدام حسابه على باي بال من بائع مجهول الهوية."
هناك الكثير من الأسئلة.
من هو بيل؟
لماذا ينفق بيل أموالي؟
لماذا أصبح اسم باي بال فجأة "Pay_Pal"؟
وماذا يعني بالضبط "عنوان IP لبائع غير معروف" ؟
لكن لا تقلق.
لقد وفروا رقم هاتف بشكل ملائم.
🚩 وهذه هي النقطة
تقول الرسالة إنه إذا لم أتعرف على البائع، فيجب عليّ الاتصال بالرقم الموضح في الدعوة.
هذا هو العنصر الجاذب.
إن مبلغ 498.99 دولارًا ليس بالضرورة هو الهدف.
قد يكون الهدف هو إثارة ذعري بشأن مبلغ 498.99 دولارًا أمريكيًا ودفعي للاتصال بالرقم.
تحذر لجنة التجارة الفيدرالية تحديدًا من هذا النوع من عمليات الاحتيال المتعلقة بتجديد الاشتراكات. يتلقى الضحايا إشعارات تزعم أنهم دُفعوا مئات الدولارات مقابل اشتراك، ويُطلب منهم الاتصال برقم هاتف للاعتراض. بمجرد اتصالهم، قد يحاول المحتالون الحصول على معلومات مالية، أو إقناع الضحية بمنحهم صلاحية الوصول عن بُعد إلى جهاز الكمبيوتر، أو اختلاق مشكلة "استرداد" وهمية تدفع الضحية في النهاية إلى إرسال الأموال. نصيحة للمستهلك
بعبارة أخرى:
التهمة الكاذبة هي التي تثير الذعر.
رقم الهاتف يمنح المحتال منفذاً للدخول.
🚩 نسخة حدث فيسبوك هذه ليست فريدة
هذا ما لفت انتباهي حقاً.
لقد وجدت تقريراً مشابهاً بشكل لافت للنظر في متتبع عمليات الاحتيال التابع لمكتب الأعمال الأفضل بتاريخ يوليو 2026.
وصف التقرير دعوةً لحضور فعالية على فيسبوك/ميتا تدّعي دفع مبلغ 749.49 دولارًا أمريكيًا عبر ميتاباي، مع تحذيرٍ يُفيد بأن الدعوة لم تُرسل من ميتا. ثمّ طلبت الفعالية من المُستلم الاتصال برقم هاتفٍ مُحدد في حال كان الدفع غير مُصرّح به. صنّف مكتب الأعمال الأفضل
مبلغ مختلف.
معاملة مفترضة مختلفة.
رقم هاتف مختلف.
خطة عمل متشابهة للغاية.
هذا تذكير مفيد بأن المحتالين لا يحتاجون دائمًا إلى انتحال نظام البريد الإلكتروني لشركة بأكملها. ففي بعض الأحيان، يمكنهم استغلال ميزات مشروعة - مثل دعوات الفعاليات، ودعوات التقويم، والمستندات المشتركة، والتعليقات، أو الإشعارات الأخرى - لإيصال رسالتهم.
💰 إذن ماذا أفعل بشأن مبلغ 498.99 دولارًا؟
أولاً، لن أتصل بالرقم الموجود في الدعوة.
كما أنني لا أنقر على أي شيء في الحدث من أجل "حل" الرسوم المزعومة.
لو كنت قلقًا حقًا من أن مبلغ 498.99 دولارًا قد تم خصمه عبر باي بال، لكنت سأفتح تطبيق باي بال الحقيقي أو موقعه الإلكتروني بشكل مستقل وأفحص معاملاتي.
سأتحقق أيضاً من الحساب البنكي أو حساب بطاقة الائتمان المرتبط به.
توصي لجنة التجارة الفيدرالية باتباع النهج نفسه مع إشعارات الاشتراك المشبوهة: تحقق من حساباتك المالية الفعلية، وإذا احتجت إلى الاتصال بالشركة، فاستخدم معلومات اتصال تعرف أنها موثوقة - وليس رقم الهاتف الوارد في الرسالة المشبوهة. نصيحة للمستهلك
ماذا لو لم تكن عملية الشراء بقيمة 498.99 دولارًا موجودة؟
إذن لا يوجد شيء يمكن رده.
وبالتأكيد ليس هناك أي سبب للاتصال بأغنيس.
🧠 علم النفس أفضل من قواعد اللغة
إن ما يجعل هذه الخدعة فعالة بشكل محتمل ليس التهجئة المثالية أو القصة المعقدة.
إنه الرقم:
$498.99
هذا حجم كبير بما يكفي لإثارة الذعر لدى شخص ما.
لا تتوقف لتحليل "Pay_Pal".
لا عجب أن تصبح معاملة مالية حدثاً على فيسبوك.
لا تسأل من هو بيل.
هل ترى:
لقد خسرت للتو 498.99 دولارًا.
ثم:
اتصل بهذا الرقم.
هذا هو الهندسة الاجتماعية.
لا يحتاج المحتال أن تصدق القصة كاملة.
كل ما يحتاجونه هو أن تشعر بالقلق الكافي لاتخاذ الخطوة التالية.
🏡 كن جارًا صالحًا
لقد قلت هذا من قبل، وسأظل أقوله.
إذا رأيت شيئاً كهذا، فلا تكن سلبياً.
أخبر والديك.
أخبر أجدادك.
أخبر أصدقاءك.
أخبر جارك الذي لا يشعر بالراحة التامة مع التكنولوجيا.
شارك لقطات الشاشة.
أبلغ عن الرسائل المشبوهة.
بل إن لجنة التجارة الفيدرالية توصي بالتحدث إلى شخص تثق به - صديق أو فرد من العائلة أو جار - عندما تشك في كون الأمر عملية احتيال. فوجود شخص آخر يراجع الأمر يمكن أن يخفف من حالة الذعر التي تعتمد عليها هذه المخططات. نصائح للمستهلك
قد تلاحظ أنه أمر مريب على الفور.
قد يرى شخص آخر مبلغ 498.99 دولارًا ويعتقد أن أمواله تختفي.
أحيانًا يكون حسن الجوار ببساطة هو قول:
"لا تتصل بهذا الرقم. دعنا نتحقق من حسابك الفعلي أولاً."
أغنيس، سأضطر إلى الاعتذار
لذا، أغنيس في. بيردن، شكراً لكِ على دعوتي للاحتفال باشتراكي الوهمي الذي يبلغ 498.99 دولاراً.
للأسف:
هل ستذهب؟ لا.
ربما؟ لا.
لا تستطيع الذهاب؟ بالتأكيد.
وبالتأكيد لن أتصل برقم هاتفك.
تابعونا على NielFlamm.com/blog للمزيد من رسائل البريد الإلكتروني الاحتيالية، وصفقات السيارات المشبوهة على TikTok، والمجندين المشبوهين، وأي هراء إبداعي آخر يصل إلى صندوق بريدي الوارد.